Dans un monde numérique en constante évolution, la cybersécurité est devenue une priorité pour les entreprises et les individus. Cependant, la simple mise en place de protections initiales ne suffit plus. La formation continue en cybersécurité est désormais essentielle pour faire face aux menaces toujours plus sophistiquées. Cet article explore pourquoi il est crucial de s'engager dans une démarche de formation continue dans ce domaine.
1. Évolution constante des menaces
Les cybercriminels sont en perpétuelle recherche de nouvelles failles à exploiter. Des virus informatiques aux ransomwares, les méthodes d'attaque évoluent rapidement. Sans formation continue, les professionnels de la cybersécurité risquent de rester sur la défensive face à des menaces qu'ils ne comprennent plus. En suivant des cours réguliers, ils peuvent rester informés des dernières menaces et des outils pour y faire face.
2. Maintenir une expertise à jour
Les certifications et les compétences acquises au début de carrière deviennent rapidement obsolètes dans un environnement technologique changeant. La formation continue permet aux professionnels de rester à jour avec les dernières innovations en matière de cybersécurité. Cela inclut l'utilisation de nouveaux outils, l'adoption de normes actualisées et l'apprentissage des meilleures pratiques pour protéger les infrastructures critiques.
3. Répondre aux exigences réglementaires
De plus en plus de secteurs imposent des normes de conformité strictes en matière de cybersécurité. Par exemple, le Règlement Général sur la Protection des Données (RGPD) en Europe ou la norme ISO 27001 demandent aux entreprises de respecter des protocoles de sécurité rigoureux. La formation continue permet aux entreprises et à leurs employés de respecter ces réglementations, évitant ainsi des amendes et des dommages à leur réputation.
💡 Découvrez nos formations en Cybersécurité
Nous proposons des formations complètes et certifiées dans le domaine de la cybersécurité, adaptées à tous les niveaux :
Certifié Ethical Hacker (CEH) : Apprenez à détecter et à exploiter les vulnérabilités des systèmes.
ISO 27001 Lead Implementer : Maîtrisez la gestion de la sécurité de l'information selon les normes internationales.
Analyse des Risques et Gestion des Incidents de Sécurité : Protégez vos systèmes efficacement en anticipant et en gérant les incidents.
L'intelligence artificielle, l'Internet des objets (IoT) et la blockchain sont des exemples de technologies émergentes qui apportent de nouveaux défis en matière de sécurité. Les professionnels de la cybersécurité doivent être formés pour comprendre comment ces technologies fonctionnent et comment les protéger efficacement. La formation continue offre cette opportunité d'anticiper et de se préparer aux défis technologiques de demain.
5. Renforcer la résilience des entreprises
Une organisation qui investit dans la formation continue en cybersécurité montre son engagement à protéger ses actifs et à se préparer aux éventuels incidents. Former régulièrement ses équipes renforce la résilience face aux attaques, réduit les temps d'arrêt potentiels en cas de cyberattaque et permet de réagir plus rapidement et efficacement. Cela donne également aux entreprises un avantage concurrentiel en assurant la confiance de leurs clients.
Rejoignez-nous sur LinkedIn !Envie de recevoir régulièrement des astuces, conseils et actualités sur la cybersécurité ? Suivez-nous sur LinkedIn pour ne rien manquer ! Nous partageons des contenus exclusifs pour vous aider à sécuriser vos informations en ligne et rester informé des dernières tendances en matière de cybersécurité.
La formation continue en cybersécurité n'est plus un luxe, mais une nécessité absolue. Avec la prolifération des menaces et la complexité croissante des systèmes numériques, rester à jour sur les meilleures pratiques et les technologies de pointe est essentiel pour protéger les entreprises et les individus contre les cyberattaques. Investir dans cette formation est un gage de sécurité et de durabilité pour toute organisation.
Face à la montée en flèche des cyberattaques, les entreprises et les particuliers doivent être prêts à réagir rapidement et efficacement. Une cyberattaque peut causer des dommages graves, mais des actions immédiates peuvent limiter l'impact et faciliter la récupération. Voici quelques conseils essentiels à suivre immédiatement après une cyberattaque.
Points Clés à Retenir
Agir rapidement est essentiel pour limiter les dégâts d'une cyberattaque
Suivre des étapes clés pour sécuriser les systèmes et les données
Faire appel à des experts en sécurité informatique pour une réponse efficace
Documenter l'incident et les actions entreprises pour une meilleure gestion future
Renforcer la sécurité des systèmes et former les employés à la cybersécurité
Évaluer l'étendue de la cyberattaque
Après une cyberattaque, il est crucial d’évaluer rapidement l’étendue des dégâts. Cette analyse permet de réagir efficacement pour protéger les systèmes et les données restants. Il est important d'identifier quelles informations ont été compromises et de déterminer la gravité de l'incident afin de prioriser les actions à entreprendre.
Identifier les systèmes et données compromis
La première étape consiste à déterminer quelles données et systèmes ont été affectés. Pour cela, il est essentiel de :
Analyser les journaux de sécurité à la recherche d'activités inhabituelles
Vérifier l'intégrité des fichiers et des bases de données
Rechercher des indicateurs de compromission (IoC) spécifiques à l'attaque
Collaborer avec les différents départements de l’entreprise pour identifier les systèmes compromis
Une fois les données compromises identifiées, il est important de les classer en fonction de leur criticité. Cela permet de prioriser les actions et de concentrer les efforts sur les éléments les plus sensibles.
Déterminer la gravité de l'attaque
La gravité d'une cyberattaque est influencée par plusieurs facteurs clés. Voici quelques exemples :
Facteur
Description
Type d'attaque
Ransomware, phishing, déni de service, etc.
Données compromises
Informations sensibles, données clients, propriété intellectuelle, etc.
Étendue de l'attaque
Nombre de systèmes et d'utilisateurs touchés
Impact potentiel
Pertes financières, atteinte à la réputation, interruption des activités, etc.
En analysant ces éléments, vous pouvez mieux comprendre la gravité de l'attaque. Les cyberattaques critiques nécessitent une intervention immédiate, tandis que les incidents moins graves peuvent être traités de manière plus méthodique.
Une évaluation rapide et précise est cruciale pour minimiser l'impact de l'attaque, rétablir la sécurité des systèmes et protéger les données de l'entreprise.
Isoler les systèmes compromis
Après une cyberattaque, il est crucial d'isoler les systèmes compromis. Cela aide à contenir l'attaque et à limiter sa propagation. Cette étape est essentielle pour sécuriser le réseau et empêcher l'attaquant d'accéder à d'autres parties critiques de l'infrastructure informatique.
Voici quelques techniques efficaces pour isoler les systèmes infectés :
Déconnecter immédiatement les systèmes compromis du réseau
Désactiver les comptes utilisateurs suspectés d'être compromis
Segmenter le réseau pour limiter la propagation de l'attaque
Bloquer les adresses IP et les ports utilisés par l'attaquant
Mettre à jour les pare-feu et les systèmes de détection d'intrusion
En isolant rapidement les systèmes touchés, vous pouvez réduire considérablement l'impact de la cyberattaque et protéger vos actifs numériques critiques.
Il est également important de documenter toutes les actions entreprises lors de l'isolation des systèmes compromis. Cela aidera à comprendre l'étendue de l'attaque et facilitera la collaboration avec les équipes de réponse aux incidents.
N'oubliez pas que chaque minute compte lorsqu'il s'agit de contenir une cyberattaque. Agissez rapidement pour isoler les systèmes infectés, limiter la propagation et sécuriser le réseau. Cette réactivité peut faire toute la différence pour minimiser les dommages et protéger votre organisation.
Sauvegarder les données critiques
En cas de cyberattaque, il est crucial de sauvegarder immédiatement les données essentielles de l'entreprise. Cette démarche permet de minimiser les pertes et de faciliter la récupération des informations. Parmi ces données, il est important d'inclure celles des clients, les documents financiers ainsi que les fichiers relatifs à la propriété intellectuelle.
Créer des sauvegardes des données essentielles
Pour une sauvegarde efficace, il faut suivre un processus précis. D'abord, déterminez quelles données sont cruciales pour votre entreprise. Ensuite, utilisez des outils de sauvegarde fiables pour copier ces données sur des supports sécurisés. Assurez-vous que les sauvegardes soient complètes, cohérentes et faciles à accéder.
Stocker les sauvegardes hors ligne
Après avoir créé les sauvegardes, il est crucial de les stocker hors ligne. Cela signifie les garder sur des supports déconnectés de votre réseau. Vous pouvez utiliser des disques durs externes, des bandes magnétiques ou des serveurs cloud dédiés pour une protection optimale.
Le stockage hors ligne présente plusieurs avantages :
Protection contre les ransomwares et autres logiciels malveillants
Récupération rapide des données en cas de besoin
Réduction de l'impact de la cyberattaque sur la continuité des activités
La sauvegarde régulière des données critiques et leur stockage hors ligne sont des éléments clés d'une stratégie de cybersécurité efficace.
Contacter une équipe de réponse aux incidents de cybersécurité
Lors d'une cyberattaque, il est essentiel de faire appel à une équipe d'experts spécialisés. Leur expertise permet de gérer efficacement la situation et de limiter les dégâts.
Faire appel à des experts en sécurité informatique
Les spécialistes en cybersécurité maîtrisent parfaitement les menaces en ligne. Ils sont capables de rapidement évaluer la situation, identifier les systèmes compromis et mettre en place des mesures pour contenir l'attaque.
Collaborer avec ces experts vous permet de bénéficier de leur savoir-faire. Ils sont à même d'examiner les journaux système, de repérer les failles de sécurité et de concevoir une stratégie d'intervention.
Analyser les journaux et fichiers de log pour identifier l'origine de l'attaque
Détecter les vulnérabilités exploitées par les cybercriminels
Mettre en place un plan d'action pour éliminer la menace et restaurer les systèmes compromis
Proposer des améliorations pour renforcer la sécurité et prévenir de futures intrusions
Si vous avez besoin d'une consultation, d'une étude des risques, ou d'une préparation à un audit de certification, notre équipe est à votre disposition pour vous accompagner. Contactez-nous | Nos services
Collaborer avec l'équipe pour contenir et résoudre l'incident
La collaboration entre votre entreprise et l'équipe de réponse est cruciale. Ensemble, vous pouvez:
Fournir à l'équipe les informations nécessaires sur vos systèmes et votre infrastructure
Faciliter l'accès aux ressources et aux données requises pour l'investigation
Mettre en œuvre rapidement les mesures de confinement et de correction recommandées
Communiquer régulièrement sur l'avancement de la résolution de l'incident
Une collaboration étroite entre l'entreprise victime et l'équipe de réponse aux incidents est la clé pour minimiser l'impact d'une cyberattaque et rétablir la sécurité des systèmes.
En faisant appel à des experts et en collaborant, vous pouvez surmonter la crise. Vous renforcerez aussi votre sécurité pour l'avenir.
Notifier les parties prenantes concernées
Après une cyberattaque, il faut vite informer les parties prenantes. Il est crucial de communiquer clairement pour garder la confiance. Cela concerne les clients, partenaires, autorités et régulateurs.
Voici comment bien informer les parties prenantes :
Identifiez qui doit être informé, comme les clients et les autorités.
Écrivez un message clair sur l'incident et ce qu'on fait pour le résoudre.
Utilisez les bons canaux de communication, comme les e-mails ou les appels.
Soyez proactif et transparent, en donnant des mises à jour régulières.
Repondez vite et bien aux questions des parties prenantes.
Il faut aussi respecter les lois sur la notification d'incidents. Les entreprises doivent suivre les règles, comme le RGPD en Europe. Ces lois fixent des délais pour informer les autorités et les personnes touchées.
La communication transparente et proactive est clé pour limiter les dommages après une cyberattaque.
En bref, informer vite et bien les parties prenantes aide à protéger la réputation. Les entreprises doivent avoir un plan de communication de crise. Elles doivent s'assurer que leurs équipes sont prêtes à agir rapidement et professionnellement en cas d'incident.
Documenter l'incident et les actions entreprises
Après une cyberattaque, il est crucial de bien documenter l'incident et les mesures prises pour y répondre. Cette étape aide à analyser l'incident, à faire des audits de sécurité et à améliorer les réponses aux incidents. Un rapport détaillé est essentiel pour suivre les événements et apprendre de l'attaque.
Créer un rapport détaillé de l'incident
Le rapport doit montrer une chronologie claire des événements, de la découverte de l'attaque à sa résolution. Il faut noter les systèmes et données touchés, ainsi que les signes de compromission. Le rapport doit aussi décrire les actions de l'équipe de réponse, comme isoler les systèmes, sauvegarder les données et informer les intéressés.
Inclure les mesures prises pour résoudre l'attaque
Il est aussi important de décrire les mesures prises pour combattre l'attaque. Le rapport doit expliquer comment on a stoppé l'attaque, éliminé les attaquants et rétabli les données et services. Il faut aussi mentionner les mesures de sécurité supplémentaires pour éviter d'autres attaques.
La documentation rigoureuse d'un incident de cybersécurité est essentielle pour en tirer des leçons et améliorer continuellement les processus de réponse aux incidents.
En documentant l'incident et les actions prises, les organisations renforcent leur capacité à affronter les cybermenaces. Cette documentation aide aussi à préparer les futures attaques. Elle est cruciale pour les audits de sécurité et montre l'engagement de l'organisation pour la sécurité des données.
Renforcer la sécurité des systèmes
Après une cyberattaque, il est crucial de renforcer la sécurité des systèmes. Cela aide à éviter d'autres intrusions et protège les données importantes. Pour cela, on combine des mesures techniques et organisationnelles. Elles visent à rendre les défenses de l'entreprise plus solides contre les cybermenaces.
Mettre à jour les logiciels et systèmes d'exploitation
Il est essentiel de mettre à jour régulièrement les logiciels et les systèmes d'exploitation. Cela permet de corriger les vulnérabilités et de garder la sécurité au top. Les mises à jour de sécurité doivent être appliquées dès leur sortie pour diminuer les risques d'attaques.
Il est conseillé de créer un processus pour gérer les correctifs. Cela assure une mise à jour rapide et systématique.
Implémenter des mesures de sécurité supplémentaires
En plus de la mise à jour des logiciels, il faut ajouter des mesures de sécurité supplémentaires. Cela renforce la sécurité globale de l'entreprise. Voici quelques exemples :
Le durcissement des configurations système pour réduire la surface d'attaque
La segmentation du réseau pour isoler les systèmes critiques et limiter la propagation des menaces
La gestion stricte des accès privilégiés pour prévenir les abus de droits
La mise en place de solutions de détection et de prévention des intrusions pour identifier et bloquer les activités malveillantes
Ces mesures supplémentaires renforcent la résilience de l'entreprise face aux cyberattaques. Elles aident aussi à réduire les risques de compromission future.
Le renforcement de la sécurité est un processus continu qui nécessite une vigilance constante et une adaptation permanente aux nouvelles menaces.
Mesure de sécurité
Bénéfices
Mise à jour des logiciels
Correction des vulnérabilités connues
Durcissement des configurations
Réduction de la surface d'attaque
Segmentation du réseau
Isolation des systèmes critiques
Gestion des accès privilégiés
Prévention des abus de droits
Solutions de détection et prévention des intrusions
Identification et blocage des activités malveillantes
Former les employés à la cybersécurité
Former les employés à la cybersécurité est crucial pour la sécurité informatique d'une entreprise. Le facteur humain est souvent le point faible. Il faut donc sensibiliser les employés aux bonnes pratiques quotidiennes.
Une formation régulière crée une culture de sécurité dans l'organisation. Chaque employé se sent impliqué et responsable de la protection des données. Les sessions doivent couvrir les menaces, comme l'hameçonnage, et apprendre à les gérer.
La formation doit aussi parler des politiques de sécurité de l'entreprise. Cela inclut l'utilisation de mots de passe forts et la gestion des informations sensibles. En suivant ces bonnes pratiques, les employés aident à réduire les risques de cyberattaques.
La sécurité informatique est l'affaire de tous, et chaque employé a un rôle à jouer dans la protection de l'entreprise contre les menaces cyber.
La formation doit être régulière et adaptée à chaque employé. Elle peut se faire en présentiel, en ligne ou par des simulations. Cela aide à tester les réactions face aux menaces.
En investissant dans la formation, l'entreprise renforce sa sécurité.
Rejoignez-nous sur LinkedIn !Envie de recevoir régulièrement des astuces, conseils et actualités sur la cybersécurité ? Suivez-nous sur LinkedIn pour ne rien manquer ! Nous partageons des contenus exclusifs pour vous aider à sécuriser vos informations en ligne et rester informé des dernières tendances en matière de cybersécurité.
Après une cyberattaque, les entreprises doivent apprendre de l'incident. Elles doivent créer un plan de réponse solide. Ce plan doit guider l'entreprise à chaque étape, de la découverte à la résolution.
Créer un guide détaillé pour gérer les cyberattaques futures
Un guide de gestion des cyberattaques est crucial. Il doit définir les rôles et les responsabilités de l'équipe. Il doit aussi expliquer comment contenir et résoudre les attaques.
Le guide doit inclure des scénarios d'attaques et les actions à prendre. Cela prépare l'équipe à toute éventualité.
Tester régulièrement le plan de réponse
La mise en place d'un plan de réponse efficace ne suffit pas ; il est crucial de le tester régulièrement pour garantir sa pertinence et son efficacité. Les simulations d'attaques permettent non seulement d’identifier les failles et les points faibles, mais aussi de les corriger avant qu’une véritable menace ne se présente. Ces exercices sont essentiels pour s’assurer que les procédures sont bien comprises et maîtrisées.
Tous les membres de l’équipe doivent participer activement à ces tests, en simulant différents types d’attaques, allant des ransomwares aux tentatives de phishing. Cela renforce leur capacité à réagir rapidement et à prendre les bonnes décisions sous pression. Plus l'équipe est exposée à divers scénarios, mieux elle sera préparée à affronter une attaque réelle.
Il est également indispensable de mettre à jour régulièrement le plan de réponse. Les menaces évoluent constamment, tout comme les stratégies des cybercriminels. Les mises à jour doivent refléter ces nouvelles menaces et inclure les enseignements tirés des attaques réelles ainsi que des simulations. En intégrant ces retours d'expérience, vous garantissez que votre organisation reste agile et prête à réagir face à un environnement numérique en constante évolution.
Surveiller activement les menaces potentielles
Dans le monde numérique d'aujourd'hui, surveiller les menaces est crucial pour toute entreprise. Pour éviter les cyberattaques, il faut des mesures proactives. Cela inclut la détection des intrusions et la veille cybersécurité. En chassant les menaces, les entreprises peuvent détecter les signes d'attaques et les prévenir.
Les outils de détection des menaces, comme les IDS et IPS, sont essentiels. Ils surveillent le réseau en temps réel pour repérer les activités suspectes. Ces technologies analysent le trafic réseau pour détecter les comportements anormaux et les tentatives d'intrusion.
La veille cybersécurité est aussi cruciale. Elle implique de collecter et d'analyser les informations sur les nouvelles menaces. En utilisant des sources fiables, les entreprises peuvent s'informer des risques émergents et ajuster leur stratégie de sécurité.
Enfin, adopter une approche de chasse aux menaces transforme la sécurité. Les équipes de sécurité informatique cherchent activement les signes d'activité malveillante. Cela permet d'identifier les menaces furtives et de prendre des mesures préventives pour renforcer la sécurité.
La surveillance des menaces, la détection des intrusions et la chasse aux menaces sont des piliers essentiels d'une stratégie de cybersécurité efficace. En adoptant une approche proactive et en s'appuyant sur des outils et des processus adaptés, les entreprises peuvent anticiper les attaques et protéger leurs actifs numériques.
Collaborer avec les autorités compétentes
Après une cyberattaque, travailler avec les autorités est crucial. Cela aide à signaler l'incident et à coopérer avec les enquêtes. Cette étape est essentielle pour respecter la réglementation de la cybersécurité. Elle aide aussi à trouver les responsables et à éviter d'autres attaques.
Signaler l'incident aux autorités concernées
Le signalement dépend de la gravité de l'attaque et des lois en vigueur. Il faut contacter les forces de l'ordre ou les agences spécialisées. Cela aide à enquêter et à prévenir d'autres cyberattaques.
Coopérer avec les enquêtes officielles
Coopérer pleinement avec les enquêtes est vital. Il faut donner toutes les informations et preuves nécessaires. Cela inclut les logs système et les données forensiques. Cette collaboration renforce la sécurité de l'entreprise et la sécurité numérique nationale.
Conclusion
Face à une cyberattaque, il est crucial de réagir rapidement et méthodiquement pour limiter les dégâts et protéger vos systèmes et données. En isolant immédiatement les systèmes compromis, en évaluant l'ampleur de l'attaque, et en communiquant efficacement avec les parties prenantes, vous pouvez contenir l’incident. La restauration des données, la réparation des systèmes et le renforcement des mesures de sécurité doivent suivre pour prévenir de futures attaques. Adopter une approche proactive et être bien préparé vous permettra de minimiser les impacts d’une cyberattaque et de renforcer la résilience de votre organisation.
Dans un monde où nos vies personnelles et professionnelles sont de plus en plus connectées, la sécurité des réseaux sociaux est devenue une priorité cruciale. Les menaces numériques, telles que le piratage, le phishing, et l'usurpation d'identité, continuent de croître, ciblant aussi bien les individus que les entreprises. Protéger vos comptes ne se limite pas seulement à empêcher des accès non autorisés, mais à protéger vos informations sensibles, vos relations professionnelles, et votre réputation en ligne.
Dans cet article, nous vous montrerons comment renforcer la sécurité de vos comptes de réseaux sociaux et quelles mesures prendre pour protéger votre vie privée et votre image.
Points Clés à Retenir
L'importance de la sécurité des réseaux sociaux dans un environnement numérique globalisé.
Les principales menaces pesant sur vos comptes.
Les stratégies et outils efficaces pour sécuriser vos comptes.
L'impact d'une meilleure sécurité sur votre vie privée et votre réputation en ligne.
Des pratiques durables pour maintenir un haut niveau de protection.
Importance de la Sécurité des Réseaux Sociaux
Les plateformes comme Facebook, Instagram, Twitter et LinkedIn sont devenues des espaces publics numériques où nous partageons des détails intimes de notre vie. À mesure que nous exposons davantage d'informations, nous devenons plus vulnérables à divers types de cyberattaques. En raison de la croissance exponentielle des cybercrimes, il est devenu impératif de comprendre les risques pour nos comptes de réseaux sociaux, mais aussi de prendre des mesures concrètes pour protéger ces derniers.
La sécurité des réseaux sociaux ne concerne pas seulement les célébrités ou les grandes entreprises. Chacun d'entre nous peut être une cible potentielle, que ce soit pour un vol d'identité, une campagne de phishing, ou même une simple exploitation de nos données personnelles.
Risques Potentiels des Comptes Non Sécurisés
Les comptes non sécurisés sur les réseaux sociaux posent de sérieux risques. Voici quelques-uns des principaux dangers auxquels vous vous exposez si vous ne prenez pas les mesures nécessaires :
1. Vol d'Identité
Les pirates peuvent se faire passer pour vous et utiliser votre profil pour commettre des fraudes ou des escroqueries. Ils peuvent également demander des prêts ou engager d’autres activités frauduleuses sous votre nom.
2. Accès Non Autorisé aux Données Personnelles
Les informations telles que vos adresses, numéros de téléphone, adresses e-mail, et même vos préférences personnelles peuvent être exploitées par des cybercriminels à des fins malveillantes, comme la vente de données ou le ciblage publicitaire.
3. Compromission de la Réputation en Ligne
Les pirates peuvent publier des contenus indésirables ou embarrassants en votre nom, affectant non seulement votre réputation personnelle, mais aussi votre réputation professionnelle. Une simple erreur peut nuire à votre carrière ou à vos relations.
4. Hameçonnage (Phishing) et Escroqueries
Le phishing, ou hameçonnage, est une des méthodes les plus courantes utilisées par les pirates. Il s’agit de tentatives de tromperie pour obtenir vos informations sensibles. Vous pourriez recevoir un message ou un lien semblant provenir d’une source légitime (comme Facebook ou Twitter), mais qui en réalité, est une arnaque visant à voler vos informations.
5. Spam et Messages Indésirables
Les comptes piratés peuvent être utilisés pour envoyer des spams à vos contacts, les exposant à des liens malveillants ou à des escroqueries, ce qui pourrait nuire à vos relations personnelles ou professionnelles.
Impact sur la Vie Privée et la Réputation en Ligne
La violation de la sécurité de vos réseaux sociaux peut avoir des conséquences graves sur votre vie privée et votre réputation. Lorsque vos données sensibles sont exposées, les effets peuvent être multiples :
Atteinte à la vie privée : Des informations comme vos photos privées, vos messages ou vos informations personnelles peuvent être partagées publiquement sans votre consentement, vous exposant à des risques d’usurpation d’identité, de harcèlement ou de chantage.
Dommages à la réputation : Des pirates peuvent publier du contenu offensant ou inapproprié sous votre nom, altérant l’image que vous avez construite en ligne. Cela peut entraîner une perte de crédibilité auprès de vos collègues, amis ou même des employeurs potentiels.
Conséquences professionnelles : Une réputation entachée peut nuire à vos opportunités d’emploi, compromettre vos relations d’affaires, ou même entraîner un licenciement.
Dans cette ère numérique, la protection de votre vie privée est une responsabilité partagée. Prendre des mesures proactives pour renforcer la sécurité de vos comptes vous permettra de préserver non seulement votre vie privée, mais aussi votre réputation.
Mesures de Sécurité pour Protéger vos Comptes
1. Créez des Mots de Passe Forts et Uniques
L’un des premiers remparts contre les cyberattaques est un mot de passe robuste. Un mot de passe fort combine des lettres majuscules et minuscules, des chiffres et des caractères spéciaux, et doit être d'au moins 12 caractères. Il est également conseillé d'utiliser des mots de passe uniques pour chaque compte, afin d’éviter qu'une éventuelle compromission d’un seul compte ne conduise à l'accès aux autres.
Conseils pour créer un mot de passe sécurisé :
Utilisez une combinaison de lettres, de chiffres et de symboles.
Évitez d’utiliser des informations personnelles comme des noms ou des dates de naissance.
Utilisez un gestionnaire de mots de passe pour générer et stocker des mots de passe complexes.
2. Activez l'Authentification à Deux Facteurs (2FA)
L’authentification à deux facteurs est une couche de sécurité supplémentaire qui exige non seulement un mot de passe, mais aussi un code temporaire généré par une application ou envoyé par SMS. Cette méthode rend beaucoup plus difficile l’accès à votre compte en cas de vol de mot de passe.
Chaque plateforme de réseau social offre des paramètres de confidentialité permettant de limiter qui peut voir vos informations personnelles, vos photos et vos publications. Prenez le temps de passer en revue et de personnaliser ces paramètres selon vos besoins pour protéger au mieux vos données.
Points à surveiller :
Limitez qui peut voir vos publications et informations personnelles.
Désactivez le suivi de localisation sur les applications lorsque cela n'est pas nécessaire.
Faites attention aux autorisations que vous accordez aux applications tierces.
4. Soyez Vigilant face aux Tentatives de Phishing
Le phishing est l'une des méthodes les plus courantes pour voler des informations sensibles. Pour vous protéger contre le phishing, méfiez-vous des liens suspects, des messages non sollicités ou des offres trop belles pour être vraies. Avant de cliquer sur un lien, vérifiez toujours la source du message et évitez de partager vos informations personnelles en réponse à un message inattendu.
Envie de recevoir régulièrement des astuces, conseils et actualités sur la cybersécurité ? Suivez-nous sur LinkedIn pour ne rien manquer ! Nous partageons des contenus exclusifs pour vous aider à sécuriser vos informations en ligne et rester informé des dernières tendances en matière de cybersécurité.
🔗 Suivez-nous sur LinkedIn et faites partie d'une communauté engagée pour un internet plus sûr !
5. Utilisez un Gestionnaire de Mots de Passe
Un gestionnaire de mots de passe permet de stocker de manière sécurisée tous vos identifiants de connexion. Cela vous permet de créer des mots de passe complexes et uniques pour chaque plateforme, sans avoir à les mémoriser tous.
Recommandations pour le choix d'un gestionnaire de mots de passe
Quand vous choisissez un gestionnaire de mots de passe, considérez ces points clés :
Assurez-vous qu'il utilise un chiffrement de bout en bout pour protéger vos données.
Optez pour un qui propose une authentification à deux facteurs (2FA) pour plus de sécurité.
Choisissez un fournisseur réputé et fiable.
Assurez-vous qu'il est compatible avec différents appareils et systèmes d'exploitation.
Des gestionnaires de mots de passe populaires et sûrs incluent LastPass, Dashlane et 1Password. Ils offrent un stockage sécurisé, une interface facile à utiliser et de nombreuses fonctionnalités. Ces outils renforcent la sécurité de vos comptes en ligne.
6. Prudence lors du Clic sur des Liens et des Pièces Jointes
Les liens et pièces jointes malveillants sont souvent utilisés pour infecter les appareils ou voler des informations personnelles. Soyez toujours méfiant envers les liens non sollicités, même lorsqu’ils semblent provenir d’amis ou de contacts de confiance.
Voici comment identifier les pièces suspectes :
Méfiez-vous des URL raccourcies qui masquent la destination réelle du lien.
Faites attention aux extensions de fichiers inhabituelles, telles que .exe, .scr ou .zip, qui peuvent contenir des logiciels malveillants.
Vérifiez attentivement l'expéditeur du message avant d'ouvrir une pièce jointe. Si vous ne connaissez pas l'expéditeur ou si le message semble suspect, ne l'ouvrez pas.
Pour naviguer en toute sécurité sur les réseaux sociaux, suivez ces recommandations :
Passez votre curseur sur les liens avant de cliquer dessus pour vérifier leur destination. Si l'URL vous semble douteuse, ne cliquez pas.
Utilisez un logiciel antivirus à jour pour protéger votre appareil contre les liens malveillants et les logiciels malveillants.
Signalez immédiatement tout contenu suspect ou malveillant à la plateforme de réseau social concernée pour aider à protéger les autres utilisateurs.
Type de menace
Caractéristiques
Actions à entreprendre
Liens malveillants
URL raccourcies, destinations suspectes
Vérifier l'URL avant de cliquer, signaler les liens malveillants
Pièces jointes suspectes
Extensions de fichiers inhabituelles, expéditeurs inconnus
Ne pas ouvrir les pièces jointes douteuses, utiliser un antivirus à jour
Logiciels malveillants
Programmes conçus pour nuire à votre appareil ou voler des informations
Éviter de cliquer sur les liens et les pièces jointes suspects, maintenir son antivirus à jour
En étant prudent et en suivant ces conseils, vous pouvez diminuer les risques. Votre vigilance est essentielle pour protéger vos comptes et vos informations personnelles.
💡 Découvrez nos formations en Cybersécurité
Nous proposons des formations complètes et certifiées dans le domaine de la cybersécurité, adaptées à tous les niveaux :
Certifié Ethical Hacker (CEH) : Apprenez à détecter et à exploiter les vulnérabilités des systèmes.
ISO 27001 Lead Implementer : Maîtrisez la gestion de la sécurité de l'information selon les normes internationales.
Analyse des Risques et Gestion des Incidents de Sécurité : Protégez vos systèmes efficacement en anticipant et en gérant les incidents.
Outils et Ressources pour Améliorer la Cybersécurité des Réseaux Sociaux
En plus des bonnes pratiques de sécurité, l’utilisation d’outils et de ressources spécialisés peut renforcer considérablement la protection de vos comptes sur les réseaux sociaux. Ces solutions offrent des couches supplémentaires de sécurité, notamment pour protéger vos données, détecter des activités suspectes, et vous prémunir contre les menaces en ligne.
Outils et Ressources à Considérer
Outil/Ressource
Description
Réseaux Privés Virtuels (VPN)
Les VPN protègent vos données lorsque vous naviguez sur Internet, particulièrement utiles sur les réseaux Wi-Fi publics.
Applications de Sécurité Tierces
Des applications comme Norton Mobile Security ou McAfee Mobile Security offrent une protection contre les logiciels malveillants et les cybermenaces.
Guides de Sécurité en Ligne
Consultez les guides de sécurité des réseaux sociaux (ex. Facebook, Instagram) qui fournissent des conseils détaillés pour sécuriser vos comptes.
Ces outils, associés à des pratiques de cybersécurité rigoureuses, contribuent à créer un environnement en ligne plus sûr pour vous, vos proches, et vos réseaux. Il est également essentiel de rester informé des dernières menaces en matière de cybersécurité et d’adapter régulièrement vos mesures de sécurité.
Surveillance Régulière de l’Activité des Comptes
Une surveillance continue de vos comptes de réseaux sociaux est essentielle pour garantir une sécurité proactive. En restant attentif à l’activité sur vos comptes, vous pouvez détecter rapidement des signes de compromission et réagir avant que les dommages ne deviennent sérieux.
Détection des Signes de Compromission
Voici quelques indicateurs fréquents qui peuvent signaler que votre compte a été compromis :
Publications non autorisées : Des publications que vous n'avez pas effectuées peuvent indiquer une prise de contrôle de votre compte.
Changements de mot de passe non demandés : Si vous ne pouvez plus accéder à votre compte ou si vous recevez une notification de changement de mot de passe que vous n’avez pas initié, cela peut être un signe de piratage.
Connexions à partir d’emplacements inhabituels : Vérifiez régulièrement l’historique de connexion de vos comptes pour repérer des connexions à partir de lieux ou appareils inconnus.
Mesures de Sécurité Supplémentaires
Mesure de Sécurité
Avantages
Notifications de Sécurité
Recevez des alertes en temps réel par e-mail ou SMS en cas d’activité suspecte sur vos comptes.
Vérification de l’Historique des Connexions
Identifiez toute connexion non autorisée et agissez rapidement pour sécuriser votre compte.
Outils de Surveillance des Réseaux Sociaux
Utilisez des outils dédiés pour surveiller automatiquement l’activité de vos comptes et détecter des anomalies.
La surveillance active vous permet de rester informé des éventuelles tentatives d'accès non autorisées. En configurant des notifications de sécurité et en vérifiant régulièrement vos connexions, vous gardez le contrôle de votre sécurité en ligne.
Protection Contre les Faux Profils et les Escroqueries en Ligne
Les réseaux sociaux sont souvent la cible d’escroqueries menées par des faux profils cherchant à tromper les utilisateurs pour obtenir des informations personnelles ou financières. Voici quelques signes pour identifier un faux profil :
Un manque d’informations personnelles cohérentes ou des informations contradictoires.
Des photos de profil suspectes ou de mauvaise qualité.
Des demandes d’interactions inhabituelles, comme des sollicitations d’argent ou de faveurs.
Comment Vous Protéger ?
Vérifiez toujours l’authenticité d’un profil avant d’accepter une demande d’amitié ou d’interaction.
Soyez méfiant envers les offres trop belles pour être vraies.
Ne partagez jamais d’informations personnelles ou financières avec des inconnus sur les réseaux sociaux.
Signalez tout comportement suspect directement à la plateforme concernée.
Exemples d’Arnaques Courantes sur les Réseaux Sociaux
Type d'Arnaque
Description
Arnaque Romantique
Un escroc crée un faux profil pour séduire des victimes et soutirer de l'argent.
Arnaque à l’Emploi
Une fausse offre d’emploi promet des gains rapides, mais exige des frais initiaux.
Arnaque au Don
Un escroc se fait passer pour une organisation caritative pour solliciter des dons.
La vigilance est votre meilleure arme contre les faux profils et les escroqueries en ligne. Si quelque chose semble douteux, il est probable que ce soit une tentative de fraude. En étant conscient des menaces et en partageant ces informations avec vos proches, vous contribuerez à une communauté en ligne plus sécurisée.
Conclusion
La sécurité des réseaux sociaux est une responsabilité que nous partageons tous. En adoptant des pratiques de sécurité robustes et en restant informé des menaces émergentes, vous pouvez protéger efficacement vos comptes et préserver votre vie privée en ligne. En mettant en œuvre les conseils et mesures décrits dans cet article, vous pouvez naviguer en toute sérénité dans le monde numérique tout en gardant vos données et votre réputation intactes.
Cette session synthétique vous permettra de comprendre en profondeur le rôle d’un auditeur, tout en vous donnant les bases indispensables pour évoluer dans le domaine de la cybersécurité et de la gestion des risques.
Introduction : Présentation de la norme ISO 27001:2022 et de l’importance de la certification Lead Auditor.
Les concepts clés de l’ISO 27001 : Explication des principaux chapitres et exigences de la norme.
Le rôle de Lead Auditor : Les compétences et les responsabilités essentielles pour mener un audit.
Étapes du processus d’audit : Aperçu des différentes phases d’un audit ISO 27001:2022.
Questions/Réponses : Session interactive pour répondre à toutes vos interrogations.
Formateur :
Jamal SAAD
Directeur des opérations Cyber sécurité et intelligence économique chez OGSBC.
Replay:
Si vous avez manqué le webinaire en direct, vous pouvez accéder au replay en cliquant sur le lien ci-dessous!
Contact :
Pour toute question ou demande de renseignements, contactez-nous à l’adresse ogwebinars@ogsbc.ma ou appelez-nous au numéro suivant : +212 7 08 07 08 87.
Bienvenue dans notre récapitulatif hebdomadaire "Cyber Week Recap", où nous mettons en lumière les événements et actualités marquantes de la semaine dans le domaine de la cybersécurité. Pour la semaine du 15 juillet, nous avons assisté à des développements significatifs, incluant des pannes informatiques à grande échelle, des initiatives de régulation de l'IA, et des préoccupations croissantes en matière de vie privée lors des Jeux Olympiques 2024. Voici un aperçu des sujets qui ont fait parler d'eux et qui ont marqué l'actualité cyber de cette semaine :
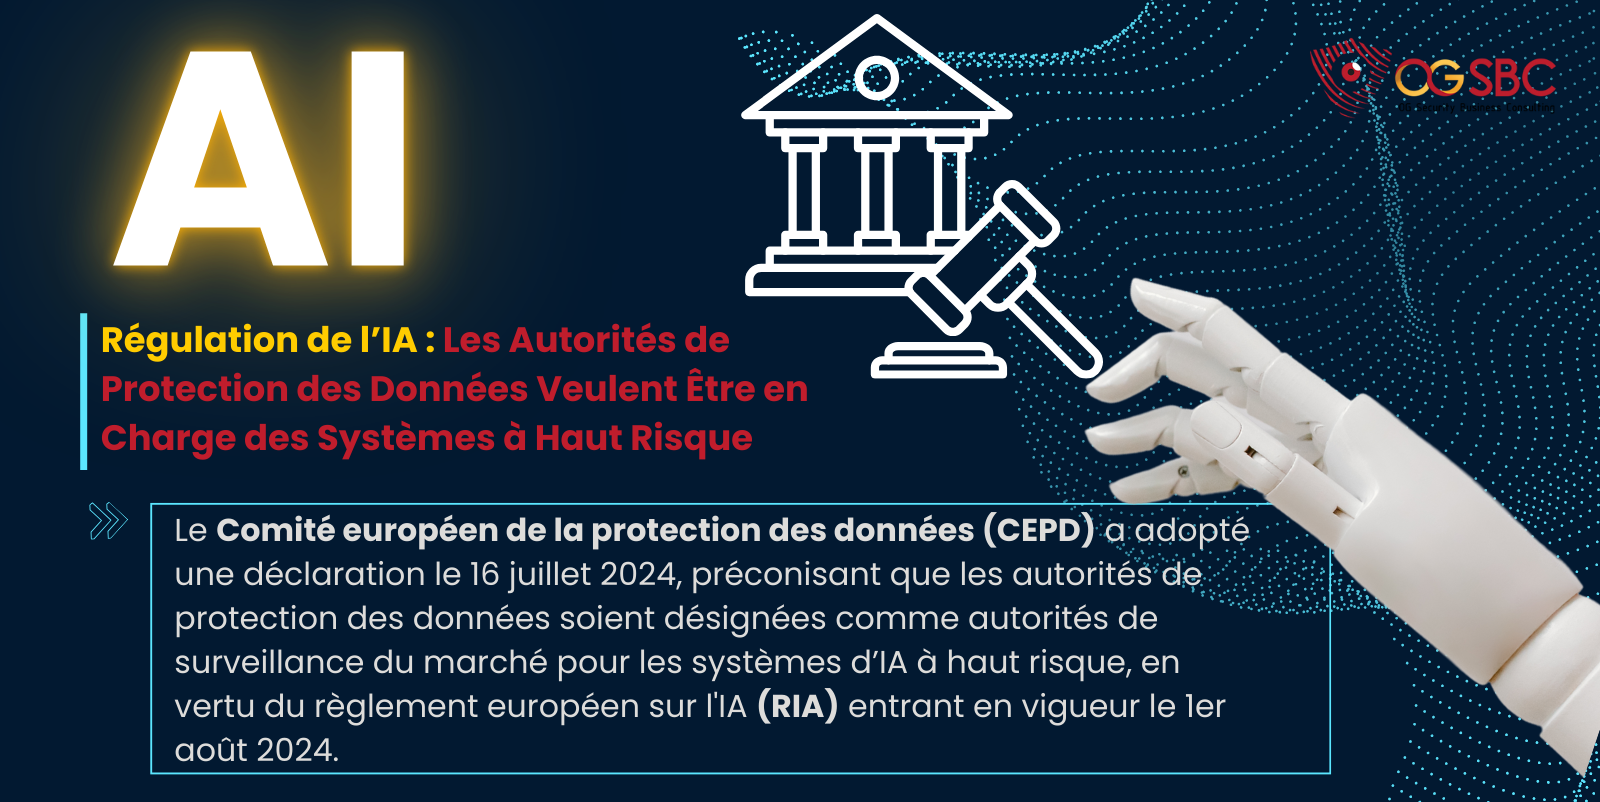
🤖Régulation de l’IA : Les Autorités de Protection des Données Veulent Être en Charge des Systèmes à Haut Risque
Le Comité européen de la protection des données (CEPD) a adopté une déclaration le 16 juillet 2024, préconisant que les autorités de protection des données soient désignées comme autorités de surveillance du marché pour les systèmes d’IA à haut risque, en vertu du règlement européen sur l'IA (RIA) entrant en vigueur le 1er août 2024.
Points Clés :
Contexte : Chaque État membre doit désigner une autorité compétente avant le 2 août 2025 pour surveiller les systèmes d’IA à haut risque.
Expertise : Les autorités de protection des données ont une expérience significative dans l’évaluation de l'impact de l'IA sur les droits fondamentaux, en particulier la protection des données personnelles.
Domaines à Haut Risque : Incluent l’identification biométrique, la répression, la gestion des frontières, la justice et les processus démocratiques.
Recommandations : Les autorités de protection des données devraient servir de points de contact uniques et coopérer étroitement avec d'autres autorités nationales compétentes.
Cette mesure vise à assurer une application harmonisée du RIA à travers l'Europe, protégeant ainsi les droits et libertés fondamentaux des citoyens européens.
🌐 Perspective : La CNIL, en tant que leader parmi les autorités de protection des données, est déjà engagée dans la supervision des systèmes d’IA et met en œuvre un plan d’action pour leur déploiement responsable.
🌍📉🛫🚨⚠️Une Géante Panne Technique Affecte des Vols, des Bourses et des Services d’Urgence Mondiaux
Le 19 juillet 2024, une panne technique massive a perturbé les systèmes informatiques d'entreprises en Australie et dans le monde entier. Parmi les entités touchées figurent la TV australienne ABC, l'aéroport de Sydney, une grande chaîne de supermarchés, les services d’urgence en Alaska et la Bourse de Londres.
Points Clés :
Impact Global : La panne a paralysé des vols 🛫, affecté des services boursiers 📉 et des services d’urgence 🚑 dans plusieurs régions du monde.
Origine : Selon le coordinateur national australien de la cybersécurité, la panne est liée à un problème technique avec une plateforme logicielle tierce ⚠️.
Réponse de Microsoft : Microsoft a annoncé des mesures d'atténuation en cours pour améliorer la situation 🛠️.
𝐌𝐞𝐬𝐮𝐫𝐞𝐬 𝐝𝐞 𝐂𝐨𝐧𝐭𝐨𝐮𝐫𝐧𝐞𝐦𝐞𝐧𝐭 : Des solutions telles que la restauration depuis une sauvegarde antérieure ou la suppression manuelle des fichiers défectueux ont été recommandées 🔄🔧.
𝐏𝐚𝐬 𝐝𝐞 𝐂𝐲𝐛𝐞𝐫𝐚𝐭𝐭𝐚𝐪𝐮𝐞 : Les autorités, dont le CERT-FR et l'Anssi, n'ont trouvé aucun indice indiquant une cyberattaque à l'origine de cet incident 🚫🔍.
🔵 Le CERT-FR a été informé ce matin d’incidents impactant des systèmes sur lesquels la solution de cybersécurité Crowdstrike Falcon est installée et utilisant le système d’exploitation Microsoft Windows.
Le CERT-FR a publié un bulletin d’actualité reprenant les différents éléments dont il a connaissance et une première synthèse des recommandations. Ce dernier sera réactualisé en fonction des nouvelles informations dont disposera le CERT-FR.
Cette panne souligne la vulnérabilité des systèmes informatiques globaux et l'importance cruciale de la cybersécurité pour assurer la continuité des services essentiels 🔒.
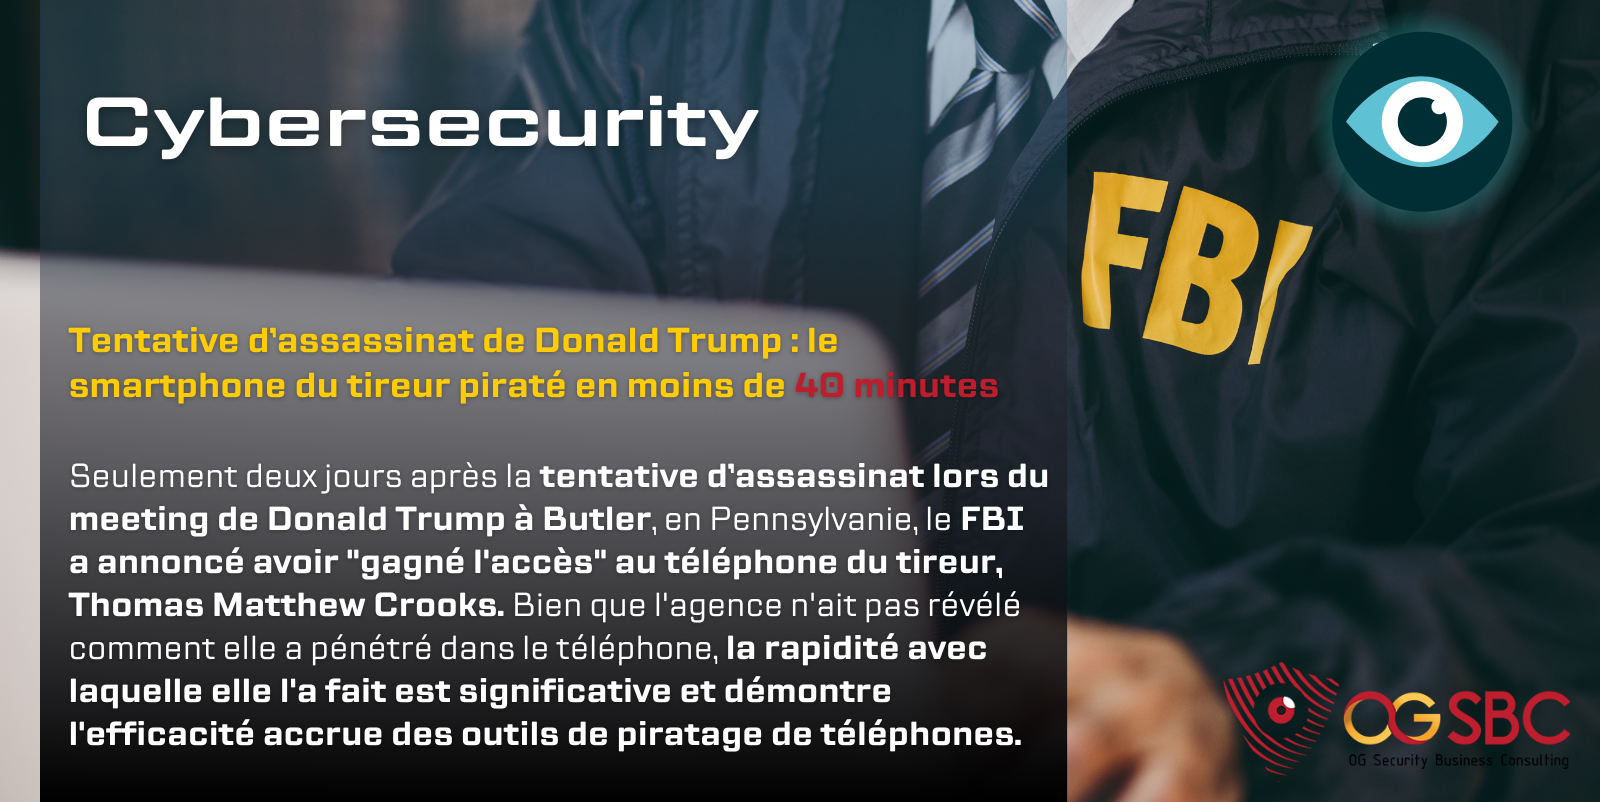
Tentative d’assassinat de Donald Trump : le smartphone du tireur piraté en moins de 40 minutes 📱💥
Le FBI a réussi à pirater le smartphone de Thomas Matthew Crooks, l’homme qui a tenté d’assassiner Donald Trump lors d’un meeting en Pennsylvanie. Il aura fallu moins de 40 minutes à la police fédérale pour pénétrer dans le téléphone du tireur, illustrant l’évolution des outils de piratage mis à disposition des forces de l’ordre.
🚀 Détails de l'opération
L’opération s’est déroulée au siège du FBI à Quantico, en Virginie. Le terminal a été récupéré près de la dépouille du tireur, et malgré les efforts des agents sur place, il n'a été déverrouillé qu'après avoir été transporté au siège du FBI.
🛠️ Outils de piratage du FBI
Selon Cooper Quintin, chercheur en cybersécurité de l'Electronic Frontier Foundation, les agents fédéraux disposent désormais d’une panoplie d’outils pour accéder aux appareils électroniques des suspects. Parmi ces outils, on trouve Cellebrite, un dispositif capable d'extraire des données et de déverrouiller les smartphones. GrayKey, développé par Grayshift, est un autre outil efficace, particulièrement pour contourner le déverrouillage des iPhones.
📉 Processus de piratage
Le FBI a utilisé l’appareil UFED de Cellebrite pour pénétrer dans le smartphone de Crooks. Ce dispositif se connecte à l'appareil via un câble et permet une extraction rapide des données. Le téléphone était relativement récent, ce qui a compliqué la tâche des agents, mais ils ont réussi à le déverrouiller en moins de 40 minutes.
🕵️♂️ Contexte et conséquences
Le FBI n’est pas la seule agence à utiliser ces outils, plus de 2 000 organismes d'application de la loi aux États-Unis y ont accès. Cette opération montre l'amélioration des capacités de piratage depuis la fusillade de San Bernardino en 2015, où le FBI avait dû solliciter l'aide d'Apple pour déverrouiller l'iPhone d'un des tireurs.
L'accès rapide aux données du smartphone de Crooks pourrait fournir des informations précieuses pour comprendre ses motivations. Lors de la perquisition à son domicile, le FBI a trouvé d'autres appareils électroniques, dont un second smartphone.
L'incident récent de fuite de données chez Disney met en lumière la nécessité de renforcer la sécurité des outils de collaboration sur le lieu de travail. Des pirates ont eu accès aux salons de discussion publics de Disney sur Slack, exposant des informations sensibles sur les campagnes publicitaires, la technologie des studios, et les entretiens des candidats.
🛡️ Une cyberattaque révélée par NullBulge 🛡️
Le groupe de pirates informatiques NullBulge a revendiqué l’attaque, affirmant avoir publié plus d'un téraoctet de données provenant des canaux Slack de Disney. Ces données incluent du code informatique et des informations sur des projets confidentiels remontant à 2019. Les experts pensent que les pirates ont exploité des clés API volées ou fuitées pour pénétrer dans les comptes Slack.
🔍 Analyse des causes possibles
Les experts en cybersécurité, comme Rahul Sasi, CEO de CloudSEK, et Chandrasekhar Bilugu, directeur technique de SureShield, estiment que la fuite massive pourrait être due à une mauvaise configuration de la sécurité ou des faiblesses dans les intégrations tierces permises par Slack. Ces intégrations laissent parfois échapper accidentellement des clés API sur des sites de partage de code comme GitHub.
🛡️ Stratégies d'atténuation et de prévention 🛡️
L'incident souligne l'importance de renforcer la sécurité des outils de collaboration et d'améliorer les technologies de surveillance et de détection des menaces. Les entreprises peuvent utiliser des outils d'analyse du comportement pour détecter les écarts par rapport aux activités normales et empêcher l'accès non autorisé à des informations sensibles. Des solutions de protection contre la perte de données (Data Loss Prevention, DLP) et des solutions avancées de surveillance de la sécurité dans le cloud peuvent également aider à prévenir de telles violations.
🛡️ Kaspersky va commencer à mettre fin à ses activités aux États-Unis
Le 20 juillet 2024, Kaspersky, l'éditeur russe spécialisé dans les solutions de cybersécurité, entamera la fin de ses activités aux États-Unis. Cette décision fait suite à l'interdiction totale de l'éditeur par les autorités américaines à partir du 29 septembre 2024.
🇺🇸 Les États-Unis bannissent Kaspersky 🚫
En raison de la situation géopolitique tendue entre les États-Unis et la Russie, les autorités américaines ont jugé que Kaspersky représentait un risque élevé pour la sécurité nationale. Cette interdiction affecte toutes les entités de Kaspersky, y compris AO Kaspersky Lab, OOO Kaspersky Group (Russie), et Kaspersky Labs Limited (Royaume-Uni).
Les journalistes de Bleeping Computer ont confirmé que moins de 50 employés de Kaspersky aux États-Unis seront licenciés. L'entreprise prévoit de réduire progressivement ses activités à partir du 20 juillet 2024, ce qui signifie que les postes basés aux États-Unis seront supprimés.
📉 Fin des activités et migration des clients
Kaspersky a exprimé ses regrets face à cette situation, soulignant que les opportunités commerciales aux États-Unis ne sont plus viables. Les clients américains, qu'ils soient particuliers ou professionnels, doivent migrer vers une nouvelle solution avant le 9 septembre 2024, date après laquelle ils ne pourront plus recevoir de mises à jour ni signer de nouveaux contrats.
Conclusion
La fin des activités de Kaspersky aux États-Unis marque une étape importante dans les relations commerciales entre les deux pays. Les clients américains doivent rapidement trouver des alternatives pour assurer la continuité de leur sécurité informatique.


 Suivez-nous sur LinkedIn et faites partie d'une communauté engagée pour un internet plus sûr !


 Lieu : En ligne via ZOOM



Commentaires récents