Cybersécurité : les compétences et certifications qui font la différence en 2026

Semaine 5 · L’action#CyberRefleX

Le problème de la cybersécurité n’est plus seulement le nombre de professionnels, mais leurs compétences. IA, cloud, gestion des risques, gouvernance : voici les savoir-faire les plus recherchés en 2026 et les certifications qui les attestent.

Par DBIBIH Chaima  ·  Cybermois 2026  ·  Lecture : 8 min

Pendant des années, on a parlé de pénurie de professionnels en cybersécurité. En 2026, le diagnostic a changé. La dernière étude ISC2 sur les effectifs en cybersécurité, menée auprès de plus de 16 000 professionnels et publiée en décembre 2025, conclut que le manque de compétences pèse désormais davantage que le manque d’effectifs : 59 % des répondants signalent des besoins de compétences critiques ou importants dans leurs équipes, contre 44 % un an plus tôt, et 95 % en identifient au moins un.

Le Maroc fait le même constat. En octobre 2025, le Conseil des ministres a doté la DGSSI d’un régime particulier de ressources humaines, avec une indemnité incitative, précisément pour attirer et retenir les talents en cybersécurité face à la concurrence du secteur privé.

59 %
des équipes cyber ont des besoins de compétences critiques ou importants (ISC2, 2025)
41 %
citent l’IA comme première compétence manquante (ISC2, 2025)
85 %
des organisations à la résilience insuffisante manquent aussi de compétences clés (WEF 2026)

1. Les compétences les plus recherchées

L’étude ISC2 classe les compétences dont les équipes manquent le plus. Le palmarès dessine le profil du professionnel de 2026 : à l’aise avec la technique, mais aussi capable de raisonner en risques et en gouvernance.

Compétence
Équipes en manque
Pourquoi
Intelligence artificielle
41 %
Sécuriser les usages de l’IA et se défendre contre elle
Sécurité du cloud
36 %
La majorité des données et des applications y migrent
Appréciation des risques
29 %
Prioriser les investissements selon les enjeux métier
Sécurité applicative
28 %
Les failles logicielles sont la première porte d’entrée
GRC (gouvernance, risques, conformité)
27 %
Normes, réglementations et audits se multiplient

2. Quelle certification pour quel objectif ?

Une certification n’a de valeur que si elle correspond à un objectif professionnel précis. Voici les grandes familles, et ce qu’elles attestent :

Management de la sécurité

CISSP : la référence internationale pour les responsables et architectes sécurité expérimentés.

Gouvernance et conformité

ISO/IEC 27001 Lead Implementer et Lead Auditor : mettre en place et auditer un SMSI.

Gestion des risques

EBIOS RM, ISO/IEC 27005, CRISC : analyser et piloter les risques cyber.

Intelligence artificielle

ISO/IEC 42001, MITRE ATLAS : gouverner l’IA et comprendre les attaques qui la visent.

Protection des données

DPO / RGPD, ISO/IEC 27701 : piloter la conformité des traitements de données personnelles.

Continuité et services

ISO 22301, ITSM : assurer la résilience et la qualité des services informatiques.

3. Trois profils, trois parcours

Vous êtes étudiant

Complétez votre diplôme par une première certification reconnue et des projets concrets : compétitions de type CTF, laboratoires, stages. Les recruteurs regardent autant ce que vous savez faire que ce que vous avez étudié.

Vous êtes en reconversion

Votre expérience passée est un atout : un juriste ira naturellement vers la conformité et la protection des données, un auditeur financier vers l’audit SMSI, un gestionnaire de projet vers la gouvernance. Choisissez une spécialisation qui prolonge votre parcours plutôt que de repartir de zéro.

Vous êtes déjà professionnel

Visez les compétences qui manquent le plus à votre équipe : l’IA, le cloud et la gestion des risques. Une certification de niveau « Lead » ou une certification de référence comme le CISSP marque souvent le passage vers des fonctions de pilotage.

4. Se former autrement

La formation en cybersécurité ne se limite plus à la salle de classe. Les parcours les plus efficaces combinent plusieurs formats :

1

Les formations certifiantes encadrées par un formateur, pour viser une certification reconnue (PECB, CompTIA, EC-Council).

2

L’e-learning pour avancer à son rythme et réviser entre deux sessions.

3

Les cours en ligne courts pour découvrir un sujet ou acquérir une compétence précise rapidement.

4

La pratique : études de cas, exercices de crise, laboratoires techniques.

En résumé

En 2026, la différence ne se fait plus sur le titre, mais sur les compétences démontrées. L’IA, le cloud, la gestion des risques et la gouvernance sont les terrains où les organisations cherchent le plus. Après un mois à apprendre les bons réflexes, l’étape suivante est simple : Reconnaître. Vérifier. Protéger. Préparer. Agir.

Formations certifiantes PECB · Self Study & E-learning

Votre certification,
avec un expert à vos côtés.

Se former à son rythme ne veut pas dire se former seul. Chaque formation inclut deux séances en direct avec un formateur expert pour faire le point et aborder l’examen en confiance.

Synthèse des points clés
Questions-réponses avec un expert

Former. Coacher. Accompagner. OGSBC, votre passerelle vers l’emploi en cybersécurité

séances en direct
avec un formateur expert

Vous n’êtes pas seul.
Nous vous accompagnons.

Découvrir les formations

De l’analyse de risques à la certification ISO 27001 : structurer la sécurité de son organisation

Semaine 4 · L’organisation#CyberReflexISO 27001 · EBIOS RM

Une organisation ne se protège pas en achetant des outils au hasard, mais en sachant ce qu’elle doit protéger, contre quoi, et comment le prouver. De l’analyse de risques EBIOS RM à la certification ISO/IEC 27001, voici la démarche pas à pas.

Par Dbibih Chaima  ·  Cybermois 2026  ·  Lecture : 9 min

Les attaques réussies ont rarement une cause unique. Elles exploitent l’absence de vision d’ensemble : des risques jamais formalisés, des responsabilités floues, des sauvegardes jamais testées, un plan de crise qui n’existe que sur le papier. Le State of Ransomware 2026 de Sophos le rappelle : dans 56 % des attaques par rançongiciel, les données ont été effectivement chiffrées, et le coût médian de remise en état atteint 1,7 million de dollars, hors rançon.

La bonne nouvelle : la préparation paie. Dans le même rapport, 66 % des organisations dont les données ont été chiffrées ont pu les restaurer grâce à leurs sauvegardes, contre 54 % un an plus tôt. Se préparer avant l’incident n’est pas une dépense : c’est ce qui sépare une interruption d’une catastrophe.

56 %
des attaques par rançongiciel ont abouti au chiffrement des données (Sophos 2026)
66 %
des victimes ont restauré leurs données grâce aux sauvegardes (Sophos 2026)
≈ 97 000
certificats ISO/IEC 27001 recensés dans le monde (ISO Survey 2024)

1. Gérer les risques : identifier avant de protéger

« Identifier le risque avant de choisir la protection. » Toute démarche de sécurité commence par la même question : qu’est-ce qui compte vraiment pour l’organisation, et qu’est-ce qui pourrait l’atteindre ? La gestion des risques suit un cycle simple :

1

Identifier les activités essentielles, les informations sensibles et les sources de menace.
2

Analyser les scénarios d’attaque, leur vraisemblance et leur gravité.
3

Traiter : réduire, transférer, éviter ou accepter chaque risque, en connaissance de cause.
4

Surveiller l’évolution des risques et l’efficacité des mesures dans le temps.

EBIOS Risk Manager : une méthode pensée pour les décideurs

Développée par l’ANSSI, la méthode EBIOS RM structure l’analyse en cinq ateliers, du socle de sécurité aux scénarios opérationnels, en passant par les sources de risque et les scénarios stratégiques. Sa force : elle part des enjeux métier et de la manière dont un attaquant raisonnerait, pour aboutir à un plan de traitement compréhensible par la direction. Elle s’articule naturellement avec l’ISO/IEC 27005 et l’ISO/IEC 27001.

2. Le SMSI ISO/IEC 27001 : un système, pas un projet

Le système de management de la sécurité de l’information (SMSI) défini par l’ISO/IEC 27001 transforme la sécurité en démarche permanente : gouvernance, appréciation des risques, mesures de sécurité et amélioration continue. Dans sa version 2022, son annexe A regroupe 93 mesures en quatre thèmes : organisationnelles, liées aux personnes, physiques et technologiques.

La norme ne s’applique plus seulement aux grandes entreprises. L’ISO Survey 2024 recense près de 97 000 certificats ISO/IEC 27001 dans le monde, un chiffre qui reflète aussi une meilleure collecte des données. Pour les PME et les prestataires, la certification est devenue un argument commercial, souvent exigé par les clients et les donneurs d’ordre.

Étape
Ce qu’elle produit
Cadrage
Périmètre, contexte, parties intéressées, engagement de la direction
Appréciation des risques
Analyse (EBIOS RM, ISO 27005), plan de traitement
Déclaration d’applicabilité
Les mesures retenues de l’annexe A et leur justification
Mise en œuvre
Politiques, procédures, mesures techniques, sensibilisation
Évaluation
Indicateurs, audit interne, revue de direction
Certification
Audit par un organisme accrédité, puis audits de surveillance

3. L’audit : vous pensez être conforme, l’avez-vous vérifié ?

L’audit est le moment de vérité. L’audit interne détecte les écarts avant qu’ils ne deviennent des incidents ; l’audit de certification apporte une preuve indépendante à vos clients et partenaires. Dans les deux cas, l’auditeur vérifie que ce qui est écrit est réellement appliqué, et que les mesures fonctionnent.

Au Maroc, l’enjeu dépasse la certification volontaire : la loi 05-20 sur la cybersécurité impose aux administrations et aux infrastructures d’importance vitale de déclarer sans délai leurs incidents. En janvier 2026, la DGSSI a rappelé que de nombreuses entités ne respectaient pas encore cette obligation de façon systématique.

4. La crise et la continuité : préparer le pire calmement

« Votre organisation subit une cyberattaque demain matin. Savez-vous qui appeler en premier ? » Si la réponse hésite, la préparation est incomplète. La norme ISO 22301 structure la continuité d’activité, et la gestion de crise suit quatre temps :

Avant
Prévenir
Réduire les risques identifiés.
Avant
Préparer
Cellule de crise, contacts, sauvegardes hors ligne, exercices.
Pendant
Réagir
Contenir, communiquer, décider vite.
Après
Reprendre
Restaurer, revenir à la normale, tirer les leçons.

Le test des 5 questions avant l’incident

  • Qui décide, et qui compose la cellule de crise ?
  • Quels sont nos systèmes vitaux, et dans quel délai devons-nous les rétablir ?
  • Nos sauvegardes sont-elles isolées, et avons-nous déjà testé une restauration complète ?
  • Qui prévenir : DGSSI / maCERT, CNDP, assureur, clients, partenaires ?
  • Comment communiquer si la messagerie et le téléphone de l’entreprise sont indisponibles ?

Les 5 piliers de la cyber-résilience

Gouvernance

Une direction impliquée et des responsabilités claires.

Risques

Une analyse à jour qui guide chaque décision.

Protection

Des mesures proportionnées aux risques.

Sensibilisation

Des collaborateurs qui ont les bons réflexes.

Réponse et continuité

Un plan testé pour réagir et reprendre.

En résumé

Structurer la sécurité, c’est relier les étapes : analyser les risques (EBIOS RM), les traiter dans un système de management (ISO/IEC 27001), vérifier par l’audit, et se préparer à la crise (ISO 22301). Ce parcours transforme la sécurité d’une suite de réactions en une capacité durable.

Structurer la sécurité de votre organisation ?

Formations EBIOS RM, ISO/IEC 27001 Lead Implementer et Lead Auditor, ISO 22301, et accompagnement à l’implémentation ou à l’audit de votre SMSI.

Échanger avec nos experts

OGSBC, Former, Coacher, Accompagner

Cloud, SOC, Pentest : les piliers d’une sécurité technique robuste

Semaine 3 · L’environnement#CyberReflexCloud · SOC · Pentest

La cybersécurité ne s’arrête pas à la boîte mail. Vos données vivent dans le cloud, vos attaquants exploitent des failles en quelques jours, et une intrusion peut rester invisible pendant des semaines. Voici comment protéger, détecter et tester votre environnement.

Par Dbibih Chaima  ·  Cybermois 2026  ·  Lecture : 8 min

Les réflexes individuels restent la première ligne de défense. Mais face à des attaquants organisés, ils ne suffisent pas : il faut un environnement technique conçu pour résister, surveillé en permanence et éprouvé régulièrement. Les rapports de référence de 2026 montrent pourquoi.

Selon le Verizon DBIR 2026, l’exploitation de vulnérabilités est devenue la première voie d’accès des attaquants, à l’origine de 31 % des violations, tandis que 48 % impliquent un tiers (prestataire, fournisseur, éditeur). Et il faut en moyenne 43 jours aux organisations pour corriger une vulnérabilité critique déjà exploitée, contre 32 l’année précédente.

31 %
des violations commencent par l’exploitation d’une vulnérabilité (Verizon DBIR 2026)
14 jours
de présence médiane d’un attaquant avant détection en 2025 (Mandiant M-Trends 2026)
22 s
entre l’accès initial et la remise à un second groupe criminel (Mandiant M-Trends 2026)

1. Le cloud : savoir qui est responsable de quoi

« Vos données sont dans le cloud. Mais savez-vous qui est responsable de leur sécurité ? » La réponse tient dans le modèle de responsabilité partagée : le fournisseur sécurise l’infrastructure, mais la configuration, les identités, les accès et les données restent sous la responsabilité du client.

Le rapport Cloud Threat Horizons H1 2026 de Google Cloud montre que, au second semestre 2025, les vulnérabilités logicielles sont devenues pour la première fois la principale porte d’entrée dans les environnements cloud (44,5 %), devant les identifiants faibles ou absents (27,2 %) et les mauvaises configurations (21 %). Le délai entre la publication d’une faille et son exploitation se compte désormais en jours, parfois en heures.

Les priorités cloud

  • Une authentification résistante au phishing (clés FIDO2, passkeys) pour tous les comptes d’administration.
  • Le moindre privilège, avec une revue régulière des droits et des accès temporaires pour les actions sensibles.
  • Des configurations sécurisées par défaut : aucun service exposé sans nécessité.
  • Une correction rapide des vulnérabilités, en visant quelques jours pour les failles critiques exposées.

2. Le SOC : voir ce que l’utilisateur ne voit pas

« Une attaque peut être invisible pour l’utilisateur. Qui la détecte ? » C’est le rôle du centre des opérations de sécurité (SOC), qui surveille en continu les journaux, les terminaux, le réseau et le cloud pour repérer les signaux faibles.

Le rapport M-Trends 2026 de Mandiant donne la mesure de l’enjeu : la durée médiane de présence d’un attaquant avant sa détection est remontée à 14 jours en 2025, et seules 52 % des intrusions ont été détectées par les organisations elles-mêmes. Pour le reste, c’est un tiers (ou l’attaquant, via une demande de rançon) qui a donné l’alerte. Le même rapport observe qu’il ne s’écoule parfois que 22 secondes entre l’accès initial et la remise de cet accès à un second groupe criminel.

1

Détecter : collecter et corréler les événements de sécurité pour repérer les anomalies.

2

Analyser : qualifier l’alerte, distinguer le faux positif de l’attaque réelle, mesurer l’étendue.

3

Répondre : contenir, éradiquer, restaurer, puis tirer les leçons de l’incident.

3. Le pentest : tester avant l’attaquant

Un test d’intrusion (pentest) consiste à attaquer volontairement, dans un cadre autorisé et maîtrisé, ses propres systèmes pour découvrir les failles avant qu’un attaquant ne les trouve. Applications web, infrastructure exposée, cloud, réseau interne, ingénierie sociale : chaque périmètre se teste.

Avec des failles exploitées de plus en plus vite, le pentest annuel « pour la conformité » ne suffit plus. Les organisations matures combinent des tests ciblés après chaque changement important, un scan de vulnérabilités continu et un suivi rigoureux des corrections.

4. Les standards : structurer plutôt qu’empiler

Des outils sans cadre produisent des angles morts. Les référentiels donnent la structure :

NIST Cybersecurity Framework 2.0

Six fonctions : Gouverner, Identifier, Protéger, Détecter, Répondre, Restaurer. Un langage commun entre direction et équipes techniques.

ISO/IEC 27032

Des lignes directrices pour la sécurité sur Internet et la coopération entre les parties prenantes face aux menaces en ligne.

Les 5 éléments à protéger

01
Les identités
Comptes, accès, privilèges : la cible n°1.
02
Les données
Classifiées, chiffrées, sauvegardées.
03
Les réseaux
Segmentés et surveillés.
04
Les applications
Corrigées, testées, durcies.
05
Les utilisateurs
Formés et associés à la défense.

En résumé

Une sécurité technique robuste repose sur trois verbes : protéger (un cloud bien configuré et des identités maîtrisées), détecter (un SOC capable de voir l’invisible) et tester (des pentests réguliers). Les standards comme le NIST CSF 2.0 relient le tout dans une démarche cohérente.

Renforcer vos compétences techniques ?

Lead Cloud Security Manager, SOC, Penetration Testing, NIST, ISO/IEC 27032 : nos formations certifiantes préparent vos équipes aux réalités de 2026.

Découvrir nos formations

OGSBC, Former, Coacher, Accompagner


Deepfakes et IA générative : la nouvelle menace pour les entreprises

Semaine 2 · L’IA#CyberReflexISO/IEC 42001

Voix clonées, vidéos truquées, données confidentielles collées dans des chatbots : l’IA générative ouvre aux attaquants un nouveau terrain, et aux entreprises un nouveau chantier de gouvernance. Voici les trois risques à connaître et la manière de les encadrer.

Par OGSBC  ·  Cybermois 2026  ·  Lecture : 8 min

En 2026, l’intelligence artificielle n’est plus un sujet d’avenir pour la cybersécurité : elle est déjà dans les attaques, et déjà dans les bureaux. Le Global Cybersecurity Outlook 2026 du Forum économique mondial le confirme : 87 % des organisations interrogées désignent les vulnérabilités liées à l’IA comme le risque cyber qui a le plus progressé en 2025, alors qu’environ un tiers n’a toujours aucun processus pour vérifier la sécurité d’un outil d’IA avant de le déployer.

Pour une entreprise, la question n’est donc plus « faut-il utiliser l’IA ? », mais « qui contrôle l’IA que nous utilisons, et comment résister à celle que l’on utilise contre nous ? ».

41 %
des organisations ont subi un deepfake associé à de l’ingénierie sociale lors d’un appel audio (Gartner 2026)
1 sur 5
violations de données impliquait une « IA de l’ombre » non autorisée (IBM, Cost of a Data Breach 2025)
38 %
seulement des organisations disposent d’une politique IA complète et formalisée (ISACA, mai 2026)

1. Le deepfake, nouvel outil de la fraude au président

La fraude au président a toujours reposé sur la confiance accordée à une voix d’autorité. Le clonage vocal et vidéo la rend désormais presque indétectable à l’oreille. Le cas de référence reste celui d’un employé d’une multinationale à Hong Kong qui, en 2024, a effectué environ 25 millions de dollars de virements après une visioconférence où son directeur financier et plusieurs collègues étaient entièrement générés par IA.

Les institutions elles-mêmes sont visées : le 27 avril 2026, la Banque de France et l’ACPR ont alerté sur de fausses vidéos reproduisant l’apparence et la voix de leurs dirigeants pour promouvoir de prétendus placements. Si un gouverneur de banque centrale peut être imité, votre directeur général aussi.

Ce qui doit alerter, même face à une voix ou un visage familier

  • Une demande financière ou d’accès urgente, hors des circuits habituels.
  • Une consigne de confidentialité inhabituelle (« ne mets personne en copie »).
  • Une qualité d’image ou de son « justement » dégradée qui empêche de bien vérifier.
  • Un refus de rappeler ou de confirmer par un autre canal.

2. L’IA de l’ombre : quand vos données partent dans un chatbot

Le second risque ne vient pas d’un attaquant, mais de l’intérieur. Résumer un contrat, reformuler un e-mail client, analyser un fichier RH : les collaborateurs utilisent des outils d’IA publics, souvent avec les meilleures intentions, sans validation de l’entreprise. C’est l’« IA de l’ombre » (shadow AI).

Le rapport IBM Cost of a Data Breach 2025 estime que ces usages non encadrés étaient présents dans environ une violation sur cinq, avec un surcoût moyen de 670 000 dollars par incident. Au Maroc, une donnée personnelle collée dans un service d’IA externe reste un traitement soumis à la loi 09-08 et au contrôle de la CNDP : la responsabilité de l’entreprise demeure, quel que soit l’outil.

Ce qu’il ne faut jamais coller dans un outil d’IA non validé

  • Des données personnelles de clients, de patients ou de collaborateurs.
  • Des contrats, offres commerciales, données financières non publiées.
  • Du code source, des configurations, des identifiants ou des clés d’API.
  • Des documents marqués confidentiels ou soumis à un accord de non-divulgation.

3. Des attaques industrialisées, et des systèmes d’IA eux-mêmes ciblés

L’IA accélère aussi le travail des attaquants : e-mails de phishing sans faute produits en masse, reconnaissance automatisée des cibles, exploitation plus rapide des vulnérabilités. Et lorsqu’une entreprise intègre l’IA dans ses propres outils (assistant interne, chatbot client, agent connecté à ses données), elle crée une nouvelle surface d’attaque : injection de consignes malveillantes (prompt injection), fuite de données d’entraînement, manipulation des réponses. Des référentiels comme MITRE ATLAS recensent désormais ces techniques propres aux systèmes d’IA.

4. Gouverner l’IA plutôt que la subir

Interdire l’IA ne fonctionne pas : les usages se déplacent simplement hors de vue. La réponse est la gouvernance : savoir quels outils sont utilisés, pour quoi, avec quelles données et sous quelle responsabilité.

Le cadre réglementaire se précise

En Europe, l’AI Act applique depuis le 2 août 2026 ses obligations de transparence (article 50), notamment l’information des personnes qui interagissent avec un système d’IA. Le « Digital Omnibus » adopté en juin 2026 a en revanche reporté les obligations des systèmes à haut risque au 2 décembre 2027 (et au 2 août 2028 pour ceux intégrés à des produits réglementés). Les entreprises marocaines qui servent des clients européens sont directement concernées.

ISO/IEC 42001 : un système de management pour l’IA

Publiée fin 2023, la norme ISO/IEC 42001 est la première norme internationale de système de management de l’intelligence artificielle. Sur le modèle de l’ISO 27001 pour la sécurité de l’information, elle structure la démarche :

1

Inventorier les systèmes et usages d’IA, y compris les outils grand public utilisés par les équipes.
2

Évaluer les risques et les impacts sur la sécurité, les données, les personnes et la conformité.
3

Définir des règles et des responsabilités : politique d’usage, validation des outils, supervision humaine.
4

Mesurer et améliorer en continu, avec des audits internes et une revue de direction.

Les 4 réflexes IA, dès aujourd’hui

Réflexe 1
Vérifier la source
Qui a produit ce contenu ? Une voix ou une vidéo ne prouve plus une identité.
Réflexe 2
Vérifier le contexte
La demande est-elle cohérente avec les habitudes et les procédures ?
Réflexe 3
Passer par un autre canal
Rappelez sur un numéro connu, confirmez par un canal interne.
Réflexe 4
Ne jamais agir sous pression
L’urgence est l’arme du fraudeur. Prenez le temps de vérifier.

En résumé

L’IA générative ne crée pas seulement de nouveaux outils : elle crée de nouveaux angles morts. Les deepfakes exploitent la confiance, l’IA de l’ombre exploite la bonne volonté, et les systèmes d’IA mal encadrés exposent les données. Les entreprises qui s’en sortent le mieux ne sont pas celles qui interdisent, mais celles qui gouvernent.

Encadrer l’IA dans votre organisation ?

Nous formons vos équipes à la norme ISO/IEC 42001 et vous accompagnons dans la mise en place d’une gouvernance de l’IA adaptée à vos usages.

Découvrir la formation ISO/IEC 42001

OGSBC, Former, Coacher, Accompagner

Phishing, smishing, vishing : comment reconnaître les pièges de l’ingénierie sociale en 2026


Cyber-sensibilisation
#CyberReflex

Des e-mails sans faute, des SMS qui citent votre vrai nom, une voix au téléphone identique à celle de votre directeur : en 2026, l'intelligence artificielle a fait disparaître la plupart des signaux d'alerte d'hier. Voici comment repérer les pièges d'aujourd'hui et adopter les bons réflexes.

Par OGSBC  ·  Cybermois 2026  ·  Lecture : 9 min

L'ingénierie sociale n'attaque pas un serveur ni un pare-feu : elle attaque la confiance. Son principe reste le même depuis toujours — se faire passer pour quelqu'un de légitime, créer une urgence, obtenir une action (un clic, un code, un virement). Ce qui a changé, c'est l'échelle et le réalisme. Selon le Verizon DBIR 2026, le phishing représente 16 % des accès initiaux lors des violations analysées, et le prétexting (manipulation par appel ou messagerie) 6 %.

Les signalements suivent la même courbe. En Belgique, le Centre pour la cybersécurité a reçu en moyenne environ 42 000 signalements de phishing par jour au premier trimestre 2026, contre 25 000 à 27 000 en 2025 — près du double. En France, Cybermalveillance.gouv.fr a enregistré plus de 500 000 demandes d'assistance en 2025, avec une hausse de 70 % des demandes liées à l'hameçonnage. Au Maroc, la DGSSI a multiplié les alertes en 2026, notamment sur des campagnes de faux SMS d'amendes routières.

≈ ×2
signalements quotidiens de phishing en Belgique (T1 2026 vs 2025)
+146 %
attaques par QR code piégé détectées par Microsoft entre janvier et mars 2026
41 %
des organisations ont subi un deepfake couplé à de l'ingénierie sociale lors d'un appel audio (Gartner 2026)

1. Ce qui a changé en 2026

Trois évolutions rendent les attaques actuelles beaucoup plus difficiles à repérer qu'il y a seulement deux ans :

1

L'IA générative a supprimé les fautes. Les messages sont rédigés dans un français (ou un arabe) impeccable, personnalisés et produits en masse. L'ancien réflexe « un message plein de fautes = une arnaque » ne fonctionne plus.

2

Les fraudeurs utilisent vos vraies données. Les fuites massives — comme celle de la CNSS au Maroc en avril 2025, qui a exposé des données de près de 2 millions de salariés — alimentent des messages qui citent votre nom, votre employeur, parfois votre numéro d'identité. Qu'un interlocuteur connaisse ces informations ne prouve rien.

3

Les attaques deviennent multicanales. Un e-mail prépare le terrain, un SMS crée l'urgence, un appel conclut. Chaque canal rend le suivant plus crédible. C'est cette pression coordonnée qui doit vous alerter.

2. Le phishing : l'e-mail, toujours en tête

L'e-mail frauduleux reste la porte d'entrée la plus fréquente. Il usurpe une banque, une administration, un fournisseur, le service informatique ou un dirigeant. En 2026, deux variantes progressent fortement : la fausse demande d'authentification (« votre MFA expire, reconnectez-vous ») et l'e-mail contenant un QR code plutôt qu'un lien, qui échappe à de nombreux filtres et pousse la victime à scanner avec son téléphone personnel, hors des protections de l'entreprise.

Signaux d'alerte à repérer

  • L'adresse réelle de l'expéditeur ne correspond pas au nom affiché, ou le domaine est légèrement modifié.
  • Le lien, une fois survolé, mène vers un domaine inattendu.
  • On vous demande de vous reconnecter, de « valider » un compte ou de scanner un QR code pour un motif administratif.
  • Une pièce jointe inattendue (facture, document partagé, bon de commande).
  • Une demande sortant de la procédure habituelle, surtout si elle touche aux paiements ou aux accès.

3. Le smishing : le piège qui tient dans la poche

Le smishing (hameçonnage par SMS ou messagerie) prospère parce que nous faisons davantage confiance à notre téléphone qu'à notre boîte mail, et que le message arrive directement, sans filtre. Selon l'APWG, son volume a progressé de 30 à 40 % d'un trimestre à l'autre fin 2025, et les simulations du DBIR 2026 montrent un taux de clic plus élevé sur mobile que par e-mail.

Les scénarios de 2026 exploitent la peur de la sanction ou l'attente d'un service :

Maroc — fausses amendes routières

En avril 2026, la DGSSI a qualifié de critique une campagne de SMS, souvent rédigés en arabe, invitant à régler une prétendue infraction. Le lien mène vers une copie d'un site gouvernemental qui réclame identité, coordonnées bancaires et codes de confirmation reçus par SMS. La NARSA a également dénoncé une campagne usurpant son identité.

France — péages, colis, organismes sociaux

Faux frais impayés de péage en flux libre, faux avis de livraison, fausses notifications de l'Assurance Maladie ou de la CAF. Des fraudeurs utilisent même des « SMS blasters », de fausses antennes relais qui diffusent des SMS à tous les téléphones à proximité.

Signaux d'alerte à repérer

  • Un montant faible à régler « immédiatement » pour éviter une majoration.
  • Un lien raccourci ou un nom de domaine qui n'est pas celui de l'organisme officiel.
  • Une demande de code reçu par SMS : aucune banque ni administration ne vous le demandera.
  • Un message envoyé depuis un numéro de mobile ordinaire alors qu'il prétend venir d'une institution.

4. Le vishing et les deepfakes : quand entendre ne suffit plus

Le vishing (hameçonnage vocal) a changé de nature avec le clonage de voix. Quelques secondes d'enregistrement — une vidéo publiée, une intervention en webinaire, un message vocal — suffisent désormais pour reproduire le timbre, le rythme et même les tics de langage d'une personne. D'après une enquête Gartner publiée en 2026, 41 % des organisations interrogées ont déjà fait face à un deepfake associé à de l'ingénierie sociale lors d'un appel audio, et 35 % lors d'un appel vidéo.

Le scénario type : un « directeur financier » appelle pour une opération confidentielle et urgente, ou un « technicien du support » demande de valider une notification d'authentification. Des cas documentés montrent un employé validant un virement important après une visioconférence dont tous les autres participants étaient générés par IA. La fraude au président n'a plus besoin d'un e-mail : elle parle avec la bonne voix.

Signaux d'alerte à repérer

  • Une urgence combinée à une exigence de confidentialité (« n'en parle à personne pour l'instant »).
  • Une demande de contourner une procédure (double validation, bon de commande, ticket de support).
  • Un appel depuis un numéro inconnu ou masqué, ou un refus de rappeler sur le numéro habituel.
  • Une demande de lire un code, d'approuver une notification MFA ou d'installer un outil de prise en main à distance.

5. Le quishing : le QR code qui cache sa destination

Impossible de lire l'adresse d'un QR code avant de le scanner : c'est tout son intérêt pour les fraudeurs. Microsoft a vu le volume d'attaques par QR code passer de 7,6 à 18,7 millions entre janvier et mars 2026. On le retrouve dans les e-mails (faux enrôlement MFA, faux document à signer), mais aussi physiquement : autocollants collés sur des horodateurs, des bornes de recharge, des tables de restaurant ou de faux avis de stationnement. Règle simple : pour payer une amende, un stationnement ou un service, passez par l'application ou le site officiel, jamais par un QR code trouvé.

6. Les 4 bons réflexes, quel que soit le canal

Puisque les signaux techniques s'effacent, la meilleure défense est comportementale. Nous recommandons quatre réflexes simples, valables pour un e-mail, un SMS, un appel ou un QR code :

Réflexe 1
Ralentir
L'urgence est l'arme principale du fraudeur. Une demande pressante mérite plus de vérification, pas moins.
Réflexe 2
Vérifier par un autre canal
Raccrochez et rappelez sur le numéro que vous connaissez. Ouvrez vous-même le site officiel. Ne répondez jamais via le canal suspect.
Réflexe 3
Ne jamais transmettre un code
Mot de passe, code SMS, notification MFA : ils ne se partagent avec personne, ni au téléphone, ni par message.
Réflexe 4
Signaler
Prévenez votre service informatique ou votre banque. Un signalement rapide protège aussi vos collègues et vos proches.

7. Pour les organisations : passer du réflexe individuel à la procédure

La vigilance individuelle ne suffit pas si les processus laissent une seule personne valider seule une opération sensible. Les mesures qui font la différence en 2026 :

  • Double validation systématique des virements, changements de RIB fournisseur et créations d'accès, avec rappel sur un numéro référencé — jamais celui fourni dans la demande.
  • Un mot de vérification convenu entre dirigeants et services financiers pour authentifier une demande inhabituelle par téléphone ou visio.
  • Une authentification résistante au phishing (clés FIDO2, passkeys) pour les comptes critiques, plutôt que des codes SMS interceptables ou des notifications que l'on peut faire approuver par lassitude.
  • Des simulations multicanales : e-mail, SMS, appel vocal et QR code. Une campagne annuelle de faux e-mails ne prépare pas à un deepfake vocal.
  • Une culture du signalement sans sanction : un collaborateur qui signale vite un clic est un atout, pas une faute.
  • Une exposition publique maîtrisée : organigrammes détaillés, vidéos de dirigeants et numéros directs en ligne nourrissent la reconnaissance des attaquants.

Vous avez cliqué, répondu ou payé ? Agissez tout de suite.

  • Données bancaires transmises : appelez immédiatement votre banque pour faire opposition.
  • Identifiants saisis : changez le mot de passe depuis le site officiel et déconnectez les sessions actives.
  • Poste ou compte professionnel concerné : prévenez sans attendre votre service informatique.
  • Conservez les preuves (captures, numéros, e-mails) et signalez : au Maroc auprès de la DGSSI / maCERT et de votre banque ; en France via 17Cyber et le 33700 pour les SMS ; en Belgique via suspect@safeonweb.be.
  • Méfiez-vous des rappels qui suivent : les faux « conseillers anti-fraude » sont un scénario classique de deuxième vague.

En résumé

En 2026, on ne reconnaît plus une arnaque à sa forme, mais à ce qu'elle exige : agir vite, en dehors des procédures, sans vérifier. Un message parfait, une voix familière ou des informations exactes ne sont plus des garanties. Ce qui protège, c'est un réflexe : s'arrêter, vérifier par un autre canal, ne jamais transmettre un code, et signaler.

Pendant tout ce Cybermois, nous partageons chaque semaine des réflexes concrets sous le hashtag #CyberReflex. Parce que la cybersécurité commence par le bon réflexe.

Vos équipes sauraient-elles déjouer un deepfake vocal ?

OGSBC accompagne les organisations avec des programmes de sensibilisation, des simulations multicanales et des audits de leurs processus sensibles.

Échanger avec nos experts

OGSBC, Former, Coacher, Accompagner


CyberMois 2026

Cybermois OGSBC 2026

#CyberReflex

La cybersécurité commence par le bon réflexe.

Un clic. Un appel. Une voix que vous croyez connaître.
En octobre, OGSBC vous accompagne pendant 5 semaines pour transformer la vigilance en réflexe.


Pourquoi ce Cybermois ?

Les attaques changent.
Les réflexes aussi doivent changer.

Aujourd'hui, les cyberattaques ne ciblent plus seulement les systèmes. Elles visent d'abord les personnes : un e-mail bien imité, un faux appel du directeur, une vidéo générée par l'IA. La technologie ne suffit plus. Ce qui fait la différence, c'est le bon réflexe, au bon moment.

Nous avons donc conçu le Cybermois #CyberReflex comme un parcours progressif. On part des pièges du quotidien pour arriver aux compétences qui construisent une carrière.

Le programme

5 semaines. 5 étapes. Un seul objectif.

🎣

SEMAINE 1

LE PIÈGE

Phishing & facteur humain

Apprenez à repérer les signaux d'alerte avant de cliquer. Le premier maillon de la sécurité, c'est vous.

🤖

SEMAINE 2

L'IA PEUT-ELLE VOUS TROMPER ?

IA, deepfake & fraude

Voix clonées, vidéos truquées, arnaques au président : découvrez comment l'IA change la fraude, et comment ne pas tomber dans le piège.

🛡️

SEMAINE 3

JE PROTÈGE MON ENVIRONNEMENT

Cloud, SOC, pentest, standards

Comprendre les briques qui protègent votre système d'information, et savoir lesquelles sont prioritaires.

🏢

SEMAINE 4

JE PRÉPARE MON ORGANISATION

Risques, SMSI, audit, crise

Passer de la réaction à l'anticipation : analyse de risques, ISO 27001 et préparation à la crise.

🎓

SEMAINE 5

JE PASSE À L'ACTION

Compétences & carrière

Certifications, parcours, évolution : construisez votre avenir en cybersécurité.

Pour qui ?

Le Cybermois s'adresse à…

👔

Dirigeants & décideurs

Pour comprendre les risques et prendre les bonnes décisions.

💻

DSI, RSSI & équipes IT

Pour renforcer leurs pratiques et rester à jour.

🤝

Collaborateurs

Parce que la sécurité, c'est l'affaire de tous.

🚀

Étudiants & reconversion

Pour bâtir une carrière en cybersécurité.

Ce qui vous attend

Au programme chaque semaine

📄

[Articles et fiches réflexes]

🧠

[Quiz et mises en situation]

🔍

[Cas concrets et retours d'expérience]

Pourquoi OGSBC ?

Une expertise reconnue

OGSBC accompagne depuis plus de 30 ans les organisations dans leur démarche de cybersécurité, grâce à ses activités de conseil, d'audit et de formation. Nous proposons aussi des formations certifiantes, en partenariat avec PECB, (ISC)² et EC-Council.

30+

ans d'expertise

10+

ans de formation en ligne

3

partenaires de certification internationaux

Êtes-vous prêt(e) à tester vos réflexes ?

Rejoignez le Cybermois #CyberReflex et recevez chaque semaine nos contenus, nos invitations et nos fiches réflexes.

🔐 La cybersécurité commence par le bon réflexe.

CyberMois


OGSBC — Former . Coacher . Accompagner

Tanger, Maroc · contact@ogsbc.ma

#CyberReflex · #Cybermois2026

ISO 27701:2025 : le rendez-vous incontournable des professionnels de la Privacy


Vous voulez maîtriser l’implémentation d’un système de gestion de la vie privée (PIMS) conforme à ISO 27701 ? Ce webinaire vous guide de A à Z, du cadre juridique aux 78 mesures opérationnelles, jusqu’à la mise en œuvre concrète.


Support du webinaire :

Objectifs :

  • Appréhender le cadre juridique et normatif relatif à la protection de la vie privée ;
  • Assimiler les concepts et notions de base afférents à un système de Gestion de la Vie Privée (PIMS);
  • Comprendre les exigences de la norme;
  • Initier, planifier et mettre en œuvre un PIMS ISO 27701;
  • Contrôler et améliorer continuellement un PIMS ISO 27701.

Programme :

  • Introduction – Présentation de l’animateur et du thème;
  • PARTIE 1 – Concepts clés et cadre juridique et normatif : Aperçu des notions de base et du contexte juridique et normatif
  • PARTIE 2 – Exigences de la norme ISO IEC 27701: Explication des exigences managériales (clause 4 à 10) et opérationnelles (78 mesures )
  • PARTIE 3 – Étapes de Mise en Œuvre de l’ISO 27701 : Présentation des étapes clés pour mettre en œuvre la norme dans une organisation de la phase lancement jusqu’à la phase amélioration continue.


Formateur :

Jamal SAAD

Directeur des opérations Cyber sécurité et intelligence économique chez OGSBC.

Contact :

Pour toute question ou demande de renseignements, contactez-nous à l’adresse ogwebinars@ogsbc.ma ou appelez-nous au numéro suivant : [MAR] +212 7 08 08 08 82  [FR] +33.6.36.36.36.46

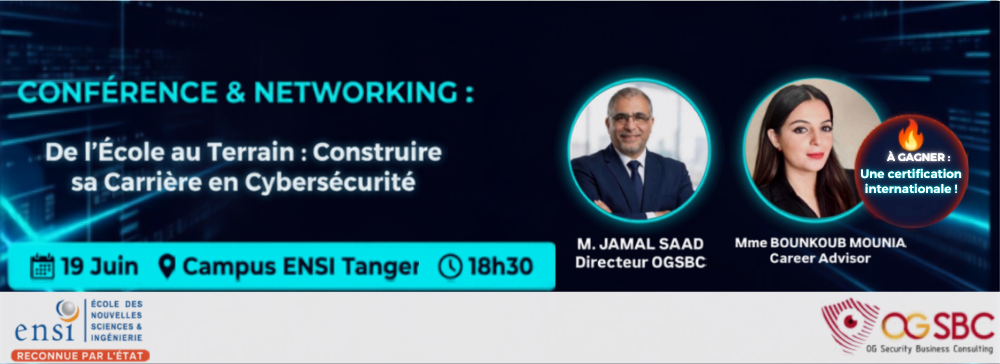
De l’École au Terrain: Construire sa Carrière en Cybersécurité

Le 19 juin 2026, l'ENSI Tanger organise un évènement dédié aux métiers de la cybersécurité — avec un expert du secteur, une Career Advisor, et  un challenge étudiant récompensé par une certification internationale.

📅 19 juin 2026
🕡 18h30 – 21h30
📍 Campus ENSI Tanger
🎟 Entrée libre

Comment passer du statut d'étudiant en informatique à celui de professionnel reconnu dans la cybersécurité ? C'est la question au cœur de cette soirée organisée sur le campus de l'ENSI Tanger, en partenariat avec OG Security Business Consulting. Une question que beaucoup se posent — et à laquelle peu obtiennent une réponse concrète, ancrée dans les réalités du marché marocain.

Rendez-vous le vendredi 19 juin 2026 à partir de 18h30. Au programme : networking, conférence keynote, table ronde, et un grand challenge avec des prix à gagner. Entrée libre pour tous les étudiants et enseignants du campus.

Un évènement structuré en cinq temps

De l'accueil convivial jusqu'à la remise des prix, chaque phase de l'évènement a été pensée pour alterner découverte, échange et action — sans temps mort.

Programme détaillé
18h30 – 19h30
Accueil, café & networking

Ouverture dans une ambiance conviviale. Mme Bounkoub Mounia, Career Advisor, est disponible pour des sessions de coaching flash et des échanges individuels sur l'orientation et les parcours professionnels.

19h30 – 20h30
Conférence keynote — M. Jamal Saad

Importance de la cybersécurité à l'ère numérique, analyse du marché au Maroc et à l'international, pistes concrètes pour construire une carrière dans le secteur.

20h30 – 21h00
Table ronde & session Q&A

Échange ouvert avec M. Jamal Saad. Étudiants et enseignants posent leurs questions sur les métiers, les certifications, les technologies et les perspectives du secteur.

21h00 – 21h20
Le Grand Challenge Étudiants

Quiz rapide ou mini-challenge cybersécurité. Les meilleurs participants se disputent des prix d'une valeur exceptionnelle.

21h20 – 21h30
Clôture & photo de groupe

Remerciements aux partenaires, à la direction de l'ENSI Tanger, aux intervenants et aux participants. Photo de groupe finale.

Deux intervenants de terrain

L'évènement réunit deux experts dont les profils se complètent : l'un ancré dans l'univers technique de la cybersécurité, l'autre spécialisée dans l'accompagnement de carrière des jeunes diplômés.

JS
M. Jamal Saad
Directeur & Expert en Cybersécurité
OG Security Business Consulting
BM
Mme Bounkoub Mounia
Career Advisor
OG Security Business Consulting

De l'école au terrain, le chemin en cybersécurité se construit avec les bonnes informations, les bonnes rencontres — et la volonté de se lancer.

Un challenge récompensé

Pour conclure l'évènement sur une note compétitive, un Grand Challenge Étudiants est organisé en fin d'événement. Sous forme de quiz ou de mini-challenge cybersécurité, il permettra aux participants les plus réactifs de repartir avec des récompenses directement valorisables sur leur CV.

À gagner
Le Grand Challenge Étudiants
  • ✓ Une formation complète en cybersécurité
  • ✓ Une certification internationale offerte
  • ✓ Des opportunités de stage PFA

Pourquoi y participer ?

Que vous soyez en début de cursus ou en fin de formation, cette soirée est une occasion rare de rencontrer des professionnels du secteur, de comprendre ce que le marché attend vraiment, et de repartir avec des pistes concrètes — stage, certification, ou simplement une meilleure idée du chemin à suivre.

L'accès est entièrement gratuit. Une présence qui peut, littéralement, changer une trajectoire.

Réservez votre place

Tous les champs marqués * sont obligatoires.

Inscription evenement ENSI

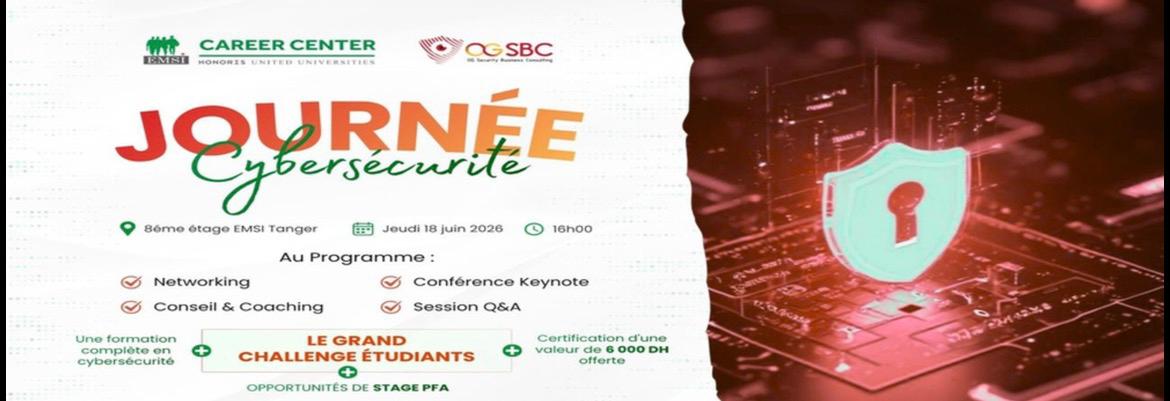
Journée Cybersécurité à l’EMSI : une après-midi pour comprendre, se former et se lancer

Le 18 juin 2026, le Career Center de l'EMSI Tanger et OG Security Business Consulting organisent une journée dédiée aux métiers de la cybersécurité — conférence, coaching, challenge et prix à la clé.

📅 18 juin 2026
🕓 16h00 – 19h00
📍 8ème étage · Campus EMSI Tanger
🎟 Entrée libre

La cybersécurité est aujourd'hui l'un des secteurs les plus porteurs au Maroc et à l'international — et l'un des plus en tension : les entreprises peinent à trouver des profils qualifiés, tandis que beaucoup d'étudiants ignorent encore les opportunités concrètes qu'il offre. C'est précisément pour combler ce fossé que le Career Center de l'EMSI, en partenariat avec OG Security Business Consulting, organise une journée entière dédiée à la cybersécurité.

Rendez-vous le jeudi 18 juin 2026, de 16h à 19h, au 8ème étage du campus EMSI Tanger. L'événement est gratuit et ouvert à l'ensemble des étudiants et enseignants du campus.

Un programme pensé de bout en bout

Trois heures, cinq phases, une progression logique : de l'accueil informel jusqu'au challenge final, chaque moment a été conçu pour alterner apprentissage, échange et action.

Programme détaillé
16h00 – 17h00
Accueil, café & networking

Ouverture dans une ambiance conviviale. Mme Bounkoub Mounia, Career Advisor, est disponible pour des sessions de coaching flash et des échanges individuels sur l'orientation et les parcours professionnels.

17h00 – 18h00
Conférence keynote — M. Jamal Saad

Importance de la cybersécurité à l'ère numérique, analyse du marché au Maroc et à l'international, pistes concrètes pour construire une carrière dans le secteur.

18h00 – 18h30
Table ronde & session Q&A

Échange ouvert avec M. Jamal Saad. Étudiants et enseignants posent leurs questions sur les métiers, les certifications, les technologies et les perspectives du secteur.

18h30 – 18h50
Le Grand Challenge Étudiants

Quiz rapide ou mini-challenge cybersécurité. Les meilleurs participants se disputent des prix d'une valeur exceptionnelle.

18h50 – 19h00
Clôture & photo de groupe

Remerciements aux partenaires, à la direction et aux participants. Photo de groupe finale.

Deux intervenants de terrain

La journée réunit deux experts dont les profils se complètent : l'un ancré dans l'univers technique de la cybersécurité, l'autre spécialisée dans l'accompagnement de carrière des jeunes diplômés.

JS
M. Jamal Saad
Directeur & Expert en Cybersécurité
OG Security Business Consulting
BM
Mme Bounkoub Mounia
Career Advisor
OG Security Business Consulting

La cybersécurité n'est plus un choix de niche — c'est un besoin structurel auquel toute organisation doit répondre. Et le Maroc, comme le reste du monde, manque cruellement de talents formés.

Un challenge récomponsé

Pour conclure la journée sur une note dynamique, un Grand Challenge Étudiants est organisé en toute fin d'événement. Sous forme de quiz ou de mini-challenge cybersécurité, il permettra aux participants les plus réactifs de repartir avec des récompenses directement valorisables sur leur CV.

À gagner
Le Grand Challenge Étudiants
  • ✓ Une formation complète en cybersécurité
  • ✓ Une certification internationale offerte
  • ✓ Des opportunités de stage PFA

Pourquoi y participer ?

Que vous soyez en début de cursus ou en fin de formation, la Journée Cybersécurité est une occasion rare de croiser des professionnels du secteur, de comprendre ce que le marché attend vraiment, et de repartir avec des pistes concrètes — qu'il s'agisse d'un stage, d'une certification, ou simplement d'une meilleure idée du chemin à suivre.

L'accès est entièrement gratuit. Une présence qui peut, littéralement, changer une trajectoire.

Réservez votre place

Tous les champs marqués * sont obligatoires.

Inscription evenement EMSI

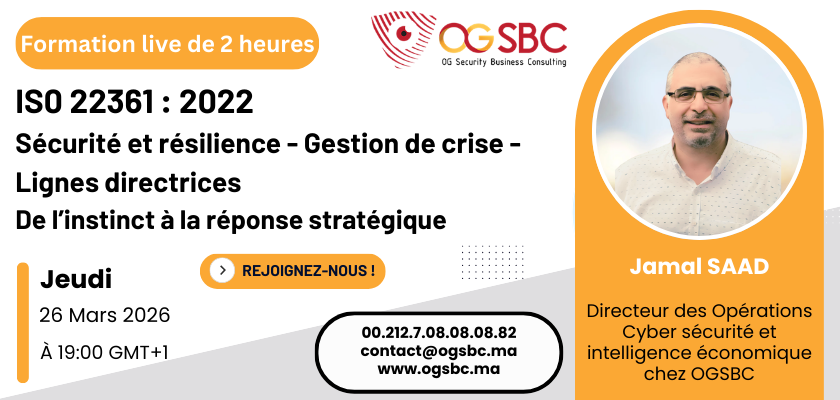
ISO 22361:2022 – Gestion de crise : lignes directrices pour passer de l’improvisation à un cadre normatif


Cette formation de 2 heures vous propose une introduction structurée à la norme ISO 22361:2022, qui fournit des lignes directrices pour développer une gestion de crise stratégique, coordonnée et résiliente

1. Introduction et contexte :

Le replay sera bientôt disponible en ligne. Abonnez-vous à notre chaîne YouTube pour être notifié des nouvelles vidéos et regarder les ancien formations.

Support :

1. Introduction et contexte :

  • Pourquoi la gestion de crise est devenue un enjeu stratégique
  • Évolution des crises (cyber, opérationnelles, réputationnelles)
  • Objectifs du webinaire

2. Comprendre la norme ISO 22361:2022 :

  • Finalité et périmètre de la norme
  • Différence entre norme certifiable et lignes directrices
  • À qui s’adresse ISO 22361:2022

3. ISO 22361 et continuité d’activité :

  • Complémentarité avec ISO 22301
  • Continuité vs gestion de crise
  • Importance de la gouvernance et du leadership

4. La nature réelle d’une crise :

  • Caractéristiques d’une crise selon ISO 22361
  • Incertitude, ambiguïté et pression décisionnelle
  • Limites des procédures classiques

5. La crise comme dilemme stratégique :

  • Prise de décision sous contrainte
  • Arbitrage et responsabilité
  • Rôle du leadership en situation de crise

6. Origines et typologies des crises :

  • Crises cyber, opérationnelles, humaines et réputationnelles
  • Crises latentes et signaux faibles
  • Exemples concrets de déclencheurs

7. Ce que la norme attend des organisations :

  • Gouvernance de crise
  • Plan de gestion de crise
  • Rôles, responsabilités et coordination

8. Préparation et montée en maturité :

  • Sensibilisation et formation
  • Exercices et simulations de crise
  • Évaluation et amélioration continue

9. Bénéfices concrets de l’approche ISO 22361 :

  • Décisions plus rapides et plus cohérentes
  • Réduction des impacts
  • Renforcement de la résilience et de la confiance

10. Conclusion et messages clés :

  • Passer de l’improvisation à une approche structurée
  • La gestion de crise comme levier de gouvernance
  • Prochaines étapes pour les organisations

Contact :

Pour toute question ou demande de renseignements, contactez-nous à l’adresse ogwebinars@ogsbc.ma ou appelez-nous au numéro suivant : +212.7.08.08.08.83 || +212.7.08.08.08.82 || +212.7.08.07.08.87

Abdeljalil Errajy OG-Webinars 2 commentaires