🚨 Attention à la nouvelle attaque regreSSHion sur OpenSSH 🚨

Si vous pensez que vos serveurs OpenSSH sont sécurisés, lisez attentivement : une nouvelle vulnérabilité critique a été découverte, et elle pourrait affecter des millions de systèmes.

🔥 Ce que vous devez savoir :

  1. ⚠️ CVE-2024-6387 - L'attaque regreSSHion :
    • Exploite une race condition dans OpenSSH.
    • Permet à un attaquant non authentifié d’exécuter du code à distance avec les privilèges root sur Linux.
  2. 📊 Impact Potentiel :
    • Plus de 14 millions de serveurs exposés sur Internet.
    • Vulnérable : Versions entre 8.5p1 et 9.7p1 d'OpenSSH. Versions antérieures à 4.4p1 également vulnérables si non protégées.
  3. 🔒 Mesures de Protection Immédiates :
    • Mettre à jour immédiatement OpenSSH.
    • Si mise à jour impossible : Réglez LoginGraceTime à 0 dans /etc/ssh/sshd_config (Attention : expose à des dénis de service).
  4. 🛠️ Vérifiez votre version :
    • Commande : ssh -V
  5. 🛡️ Bonnes nouvelles pour OpenBSD :
    • OpenBSD est sécurisé contre cette vulnérabilité grâce à des mécanismes en place depuis 2001.

💡 Innovation et Protection :

Vous pensez que votre infrastructure est solide ? Une faille comme celle-ci prouve qu’il est essentiel de rester à la pointe de la sécurité. Ne laissez pas regreSSHion compromettre votre système ! 🚀🔐


Soyez vigilant, soyez protégé, et restez informé ! 💪🔒


#CyberSécurité #OpenSSH #CVE20246387 #Linux #InnovationSécurité #RaceCondition #MiseÀJour #SécuritéInformatique
🌐 OVHcloud a atténué une attaque DDoS record liée à un botnet MikroTik 🚨

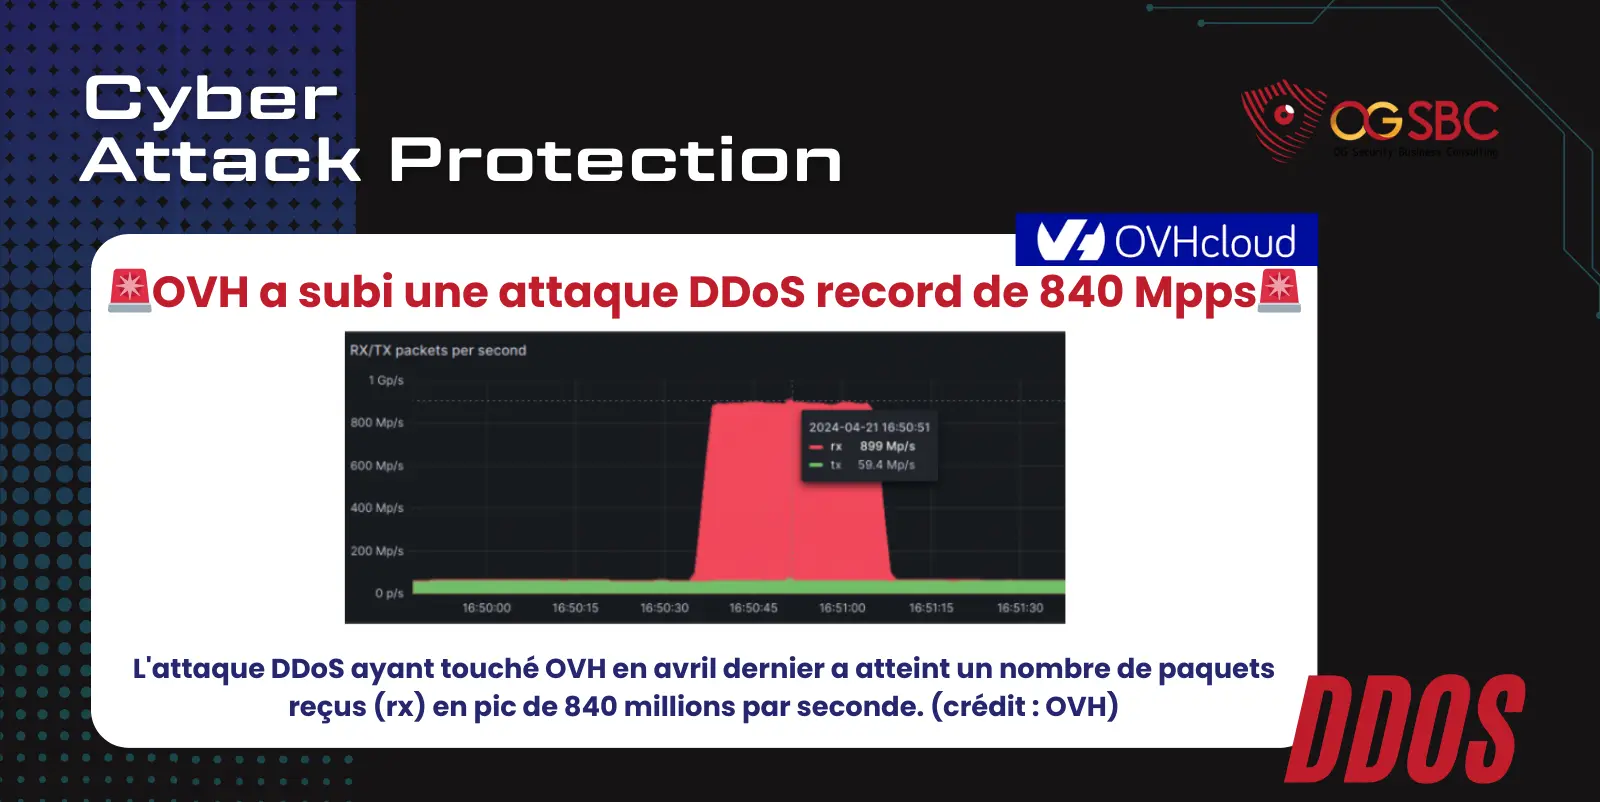
En début d'année 2024, OVHcloud a réussi à bloquer une attaque DDoS (Déni de Service Distribué) d'une ampleur sans précédent, avec un taux de 840 millions de paquets par seconde (Mpps). Voici les points clés à retenir !

📈 Augmentation des attaques DDoS

  • Fréquence accrue : Depuis le début de l'année 2023, OVHcloud a observé une augmentation significative des attaques DDoS, tant en fréquence qu'en intensité.
  • Attaques records : En mai 2024, OVHcloud a atténué une attaque atteignant 2,5 Tbps. En avril 2024, une autre attaque a atteint 840 Mpps, surpassant le précédent record de 809 Mpps rapporté par Akamai en 2020.

🛡️ Détails de l'attaque

  • Nature de l'attaque : Constituée à 99% de paquets TCP ACK, l'attaque provenait d'environ 5 000 adresses IP différentes, avec la majorité des paquets émis depuis quatre points d'accès situés aux États-Unis.
  • Implication de MikroTik : De nombreux équipements MikroTik, notamment les modèles Cloud Core Router (CCR), ont été utilisés dans ces attaques. Les pirates ont exploité des vulnérabilités connues dans ces appareils pour les compromettre.

🔍 Enquête et mesures

  • Identification des équipements vulnérables : OVHcloud a identifié près de 100 000 équipements MikroTik exposés sur Internet, susceptibles d'être compromis si les mises à jour de sécurité ne sont pas appliquées.
  • Utilisation de la fonction "Bandwidth Test" : Les pirates ont probablement utilisé cette fonctionnalité de RouterOS de MikroTik pour générer des millions de paquets par seconde, augmentant ainsi la puissance du botnet.

📢 Réponse de MikroTik

  • OVHcloud a contacté MikroTik concernant ces découvertes, mais n'a pas encore reçu de réponse.

Ces attaques démontrent l'importance de maintenir à jour les équipements réseau pour se protéger contre les vulnérabilités exploitées par les cybercriminels.

#CyberSécurité #DDoS #OVHcloud #MikroTik #Botnet #SécuritéRéseau 💻🔒

Cyber Week Recap 1 July 2024

Semaine du 1 Juillet 2024

Bienvenue dans notre récapitulatif hebdomadaire "Cyber Week Recap", où nous mettons en lumière les événements et actualités marquantes de la semaine dans le domaine de la cybersécurité. Cette semaine, nous avons assisté à des développements significatifs, incluant des cyberattaques majeures, la découverte de nouvelles vulnérabilités, et des mises à jour cruciales affectant la sécurité de diverses plateformes. Voici un aperçu des sujets qui ont fait parler d'eux et qui ont marqué l'actualité cyber de cette semaine.

🚨 Fuite de données chez Wise après une cyberattaque sur un ancien partenaire 🚨

La fintech britannique Wise, autrefois connue sous le nom de TransferWise, a révélé qu'une fuite de données a touché certains de ses clients. Cette fuite résulte d'une attaque par ransomware visant Evolve Bank & Trust, une banque américaine avec laquelle Wise a collaboré entre 2020 et 2023.

Ce que vous devez savoir :

  • Partenaire attaqué 🏦 : Evolve Bank & Trust a été victime d'une cyberattaque par ransomware, menée par le groupe de cybercriminels LockBit.
  • Données compromises 🛡️ : Les informations potentiellement exposées incluent les noms, adresses, dates de naissance, numéros de sécurité sociale (SSN) et d'identification employeur (EIN).
  • Communication avec les clients 📧 : Wise a commencé à informer les clients concernés par email.

Contexte :

  • Partenariat terminé 🤝 : Wise ne collabore plus avec Evolve Bank & Trust et assure que ses propres systèmes n'ont pas été compromis.
  • Autres clients impactés 🌐 : Evolve travaille également avec d'autres grandes entreprises financières, dont Mastercard, Stripe, et Visa.

Détails de l'attaque :

  • Nature de l'attaque 🎯 : Une attaque par ransomware attribuée à LockBit, connu pour être l'un des groupes les plus dangereux au monde.
  • Réaction de la banque 🛑 : Evolve a réussi à stopper l'attaque en quelques jours, mais les données volées ont été publiées après le refus de payer la rançon.

Wise reste engagé à protéger ses clients et à renforcer la sécurité de ses opérations. Restez vigilant et surveillez vos comptes pour toute activité suspecte.

#Wise #CyberSécurité #FuiteDeDonnées #Ransomware #LockBit #EvolveBankTrust 🔒💻

🚨 ChatGPT sur macOS : OpenAI corrige une faille de sécurité, installez la mise à jour 🛠️

🚨 ChatGPT sur macOS : OpenAI corrige une faille de sécurité, installez la mise à jour 🛠️

L'application macOS de ChatGPT a récemment fait l'objet d'une mise à jour cruciale pour la sécurité. OpenAI a corrigé une faille de sécurité qui exposait les données personnelles des utilisateurs. Voici ce que vous devez savoir et comment vous protéger.

Problème découvert 🕵️‍♂️

Un développeur, Pedro José Pereira Vieito, a découvert que l'application ChatGPT sur macOS ne protégeait pas correctement la confidentialité des conversations. Les conversations étaient stockées en texte clair dans un dossier accessible sur l'ordinateur, sans chiffrement ni sandboxing.

Risques encourus 🚨

  • Données accessibles : Les requêtes adressées à ChatGPT étaient stockées de manière non chiffrée, exposant les utilisateurs à des risques de vol de données.
  • Malware et accès non autorisé : Toute application malveillante ou personne ayant accès à l'ordinateur pouvait consulter ces données sans aucune autorisation.

Réponse d'OpenAI 🔒

Face à cette faille, OpenAI a rapidement réagi en déployant une mise à jour de l'application. Désormais, toutes les conversations sont chiffrées, empêchant ainsi tout accès non autorisé.

Comment installer la mise à jour 🛠️

  1. Ouvrez l'application ChatGPT.
  2. Cliquez sur ChatGPT dans la barre d'outils.
  3. Sélectionnez Vérification des mises à jour.
  4. Cliquez sur Installer et relancer.

Recommandations 📢

  • Mettez à jour l'application ChatGPT immédiatement pour garantir la sécurité de vos données personnelles.
  • Vérifiez régulièrement les mises à jour pour vous assurer de toujours bénéficier des dernières protections.

Cette mise à jour est essentielle pour sécuriser vos conversations avec ChatGPT sur macOS. Ne tardez pas à l'installer et assurez-vous de rester vigilant quant à la sécurité de vos applications.

#ChatGPT #macOS #Sécurité #OpenAI #MiseÀJour 🔒💻🔐

🚨 Urgence Cybersécurité : Juniper Networks Corrige une Faille Critique 🚨

Juniper Networks vient de publier un correctif en urgence pour une vulnérabilité critique dans ses solutions Session Smart Router et Conductor, ainsi que WAN Assurance Router. Ne prenez pas ce risque à la légère !⚠️ 𝐃𝐞́𝐭𝐚𝐢𝐥𝐬 𝐝𝐞 𝐥𝐚 𝐅𝐚𝐢𝐥𝐥𝐞 :

1. 🆔 CVE-2024-2973 :
- Score CVSS : 10/10.
- Type de Vulnérabilité : Contournement d'authentification via un canal ou chemin d'accès alternatif.
- Impact : Prise de contrôle total d'un terminal.

2. 📊 𝐏𝐫𝐨𝐝𝐮𝐢𝐭𝐬 𝐀𝐟𝐟𝐞𝐜𝐭𝐞́𝐬 :
- Session Smart Router : Versions antérieures à 5.6.15, de 6.0 avant 6.1.9-lts, à partir de 6.2 avant 6.2.5-sts.
- Session Smart Conductor : Versions antérieures à 5.6.15, de 6.0 avant 6.1.9-lts, à partir de 6.2 avant 6.2.5-sts.
- WAN Assurance Router : Versions 6.0 avant 6.1.9-lts, 6.2 versions avant 6.2.5-sts.

3. 🔍 𝐃𝐞́𝐜𝐨𝐮𝐯𝐞𝐫𝐭𝐞 :
- La vulnérabilité a été détectée en interne lors de tests de sécurité.

🔧 𝐀𝐜𝐭𝐢𝐨𝐧𝐬 𝐈𝐦𝐦𝐞́𝐝𝐢𝐚𝐭𝐞𝐬 :

- Mise à Jour Obligatoire : Pas de solution de contournement disponible. Appliquez le correctif dès que possible.
- Conductor Deployments : Mettez à jour les nœuds du Conductor pour que le patch soit appliqué à tous les routeurs connectés.

- Impact Minimal :
- Aucune perturbation des fonctions du data plane des routeurs.
- Temps d'arrêt momentané (moins de 30 secondes) pour la gestion basée sur le web et les API.

💡 𝐏𝐨𝐮𝐫𝐪𝐮𝐨𝐢 𝐜'𝐞𝐬𝐭 𝐢𝐦𝐩𝐨𝐫𝐭𝐚𝐧𝐭 :
Les failles de sécurité avec un score CVSS de 10 sont extrêmement critiques et peuvent mener à des compromissions sévères. La mise à jour immédiate de vos systèmes garantit la protection de votre infrastructure réseau contre des attaques potentielles.

Restez vigilants et assurez-vous que vos systèmes sont à jour ! 💪🔒

📚 Juniper Bulletin de security

Cybersécurité JuniperNetworks CVE20242973 PatchUrgent SécuritéInformatique MiseÀJourCritique

Les Nouvelles Directives de la Cybersécurité : Focus sur DORA et NIS 2


Rejoignez-nous pour un webinaire exclusif où nous explorons les réglementations clés qui façonnent l’avenir de la cybersécurité en Europe.

Dans un monde où les cybermenaces ne cessent de croître, la résilience opérationnelle numérique est devenue une priorité absolue. Ce webinaire offre une analyse approfondie des directives DORA (Digital Operational Resilience Act) et NIS 2, et leur impact sur la sécurité des systèmes d’information des entités financières et des infrastructures critiques.


À propos du Webinaire :

📅  Date:    27/06/2024                                             

⌛  Durée :  1 heure
    

Ce que vous allez apprendre ?

  • DORA : Gestion des risques TIC, cadre de gouvernance, gestion des incidents, tests de résilience, gestion des risques de tiers et partage d’informations.
  • Directive NIS 2 : Sécurité des réseaux, harmonisation, gestion des incidents, régime de supervision et élargissement du champ d’application.
  • Impact sur les entreprises : Comprendre comment ces réglementations affectent vos opérations quotidiennes et les mesures à prendre pour assurer la conformité.
  • Session Q&A : Obtenez des réponses directes à vos questions de la part de nos experts.

Programme :

  • Stratégie de cybersécurité pour la décennie numérique
    • Description de la stratégie
    • Instruments règlementaires 
  • Directive NIS 2
    • Principaux changement entre directive NIS et NIS 2 
    • Champs d’application : Identification des secteurs et des entreprises concernés.
    • Description des principales exigences de la directive NIS2.
  • Directive DORA 
    • Champs d’application : Identification des secteurs et des entreprises concernés.
    • Description des principales exigences de la directive DORA
  •  

Replay :

Si vous avez manqué le webinaire en direct, vous pouvez accéder au replay en cliquant sur le lien ci-dessous!


Intervenants :

Jamal SAAD – Speaker

Directeur des opérations Cyber sécurité et intelligence économique chez OGSBC.

Chaima DBIBIH – Modératrice

Consultante en Cyber sécurité


Contact :

Pour toute question ou demande de renseignements, contactez-nous à l’adresse ogwebinars@ogsbc.ma ou appelez-nous au numéro suivant : +212 7 08 08 87 87  | +212 7 08 07 08 87.

#OGAWARENESSWEEK: Semaine de Sensibilisation contre les Cyber Menaces

Du 20 au 26 MAI 2024, OGSBC organise une semaine dédiée à la sensibilisation et à l'éducation sur les cyber menaces et les dernières tendances en matière de cybersécurité, sous l'Hashtag #OGAWARENESSWEEK sur LinkedIn. Rejoignez-nous pour cette série d'activités, de discussions et de ressources pertinentes pour renforcer la sécurité numérique de notre communauté.

Pourquoi une Semaine de Sensibilisation?

Les cyber menaces évoluent rapidement, affectant entreprises et individus à travers le monde. Une meilleure compréhension des risques et des pratiques de cybersécurité est essentielle pour se protéger efficacement. Cependant, il est crucial de reconnaître que le facteur humain est souvent le maillon faible de toute structure de sécurité. Cette semaine de sensibilisation vise à:

  • Informer sur les types de cyber menaces actuelles: Découvrez les cyber menaces modernes et comprenez comment elles exploitent les erreurs humaines.
  • Partager les meilleures pratiques en matière de cybersécurité : Apprenez des stratégies simples et efficaces pour réduire les risques liés aux comportements humains.
  • Promouvoir la culture de la sécurité au sein des entreprises et du grand public : Adoptez une approche proactive pour sensibiliser vos équipes et votre entourage aux bonnes pratiques de cybersécurité.

Des Révélations sur les Cyber Menaces

  • Assistez à notre webinaire de sensibilisation captivant pour découvrir les pratiques essentielles pour renforcer la résilience de vos entreprises.
    👉 lien vers la page du webinaire 
  • Plongez dans des articles qui vous révéleront les mystères des cybers menaces et comment elles exploitent les faiblesses humaines.

Des Conseils Pratiques et Accessibles

  • Découvrez comment éviter les pièges numériques grâce à des infographies colorées et des guides simples.
  • Apprenez des histoires vraies d'erreurs humaines et de triomphes en cybersécurité, et découvrez comment transformer le facteur humain en atout plutôt qu’en vulnérabilité.

Une Communauté Engagée

  • Rejoignez nos discussions animées sur LinkedIn en utilisant l'hashtag #OGAWARENESSWEEK.
  • Partagez vos propres astuces et expériences pour aider les autres à rester en sécurité en ligne.

Thèmes à Couper le Souffle

Chaque jour, découvrez de nouveaux défis et de nouveaux conseils, dans des sujets différents à savoir :

  • L'ingenieurie sociale, le phishing et vishing.
  • IA et DeepFake
  • IOT et Systèmes de santé connecter
  •  Attaque Brute Force

Et plein d'autres sujets intéressants.

Comment Participer à cette Épopée ?

  • Rejoignez-nous sur LinkedIn: Suivez l'hashtag #OGAWARENESSWEEK pour ne rien manquer et être au cœur de l'action !
  • Participez à nos Événements : Inscrivez-vous à notre webinaire pour des conseils en direct.
  • Devenez un Héros de la Sécurité : Partagez vos connaissances et vos succès pour inspirer les autres !

Rejoignez-nous dans cette Quête pour un Monde Numérique Plus Sûr !

Pour plus de détails, contactez-nous à contact@ogsbc.ma ou suivez-nous sur nos réseaux sociaux.

OGSBC au Ai Sec Sommet International 2024

Nous sommes ravis d'annoncer que OGSBC participera à la troisième édition du Sommet International AiSec 2024.

Le Sommet International AiSec

Evénement annuel organisé par La filière Génie Cyber Défense et Systèmes de Télécommunications embarqués (GCDSTE) de l'ENSA-Marrakech sous la présidence du professeur Anas Abou El Kalam. Son objectif est de réunir les acteurs de la cybersécurité, les chercheurs, les étudiants, les professionnels et les décideurs institutionnels pour discuter des dernières avancées en matière de cybersécurité et d'intelligence artificielle. L'événement est l'occasion pour les participants de partager leurs expériences, de découvrir les dernières technologies et de nouer des contacts avec des acteurs de la cybersécurité.

Notre participation

Nous sommes honorés de figurer parmi les participants de cet événement crucial pour le secteur de la cybersécurité. Notre directeur des opérations en cybersécurité et intelligence économique, Saad Jamal, sera un intervenant de cette édition. Sa vaste expertise et son expérience contribueront à enrichir les débats et à partager des perspectives stratégiques sur les défis et les opportunités dans le domaine de la cybersécurité.

Partenariat avec l'ENSA de Marrakech

Pendant le Sommet International AiSec 2024, OGSBC aura l'opportunité de renforcer ses liens avec l'École Nationale des Sciences Appliquées de Marrakech (ENSA). Nous sommes heureux d'annoncer que nous signerons un contrat de partenariat avec l'ENSA de Marrakech, renforçant ainsi notre engagement envers l'éducation et la formation en cybersécurité.

Notre engagement

Chez OGSBC, nous sommes déterminés à rester à la pointe de la cybersécurité et à partager notre expertise pour contribuer à un cyberespace plus sûr et plus résilient. Notre participation au Sommet International AiSec 2024 témoigne de notre engagement envers cet objectif et de notre volonté de jouer un rôle actif dans la communauté mondiale de la cybersécurité.

Restez à l'écoute pour plus d'informations sur notre participation à cet événement passionnant. Nous sommes impatients de vous retrouver au Sommet International AiSec 2024 !

Anas Abou El KALAM

Ingénieur-docteur HDR à l'Institut National Polytechnique de Toulouse. Actuellement, professeur à l'Université de Marrakech et responsable du Laboratoire de Recherche en Technologies Innovantes et Durables. Egalement président de l'Association Marocaine de Confiance Numérique et consultant en sécurité pour des entreprises au Maroc et à l'étranger.

Jamal SAAD

Directeur des Opérations Cybersécurité et Intelligence économique chez OGSBC, Auditeur et formateur spécialisé en Cyber sécurité, et membre de clubs de gestion des risques et de continuité d'activité. Certifié dans diverses normes ISO Cyber.

Sensibilisation : Comment impliquer vos collaborateurs pour une cyber-résilience optimale ?

Rejoignez-nous le 23 MAI 2024 pour un webinaire exclusif !

Rejoignez-nous pour une session interactive où nous explorerons les meilleures pratiques pour engager vos collaborateurs dans la lutte contre les menaces cybernétiques et renforcer la résilience de votre entreprise.

À propos du Webinaire :

📅 Date de diffusion :    23/05/2024                             

⌛ Durée :  1 heure    

Pourquoi ce webinaire ?

Ce webinaire riche d’informations utiles, et des discussions enrichissantes, vous permet d’acquérez des connaissances pratiques pour renforcer la sécurité de votre entreprise, et Découvrez des stratégies éprouvées pour engager vos collaborateurs dans la protection des données.

Programme :

  • Les limites des sensibilisations standards : Découvrez pourquoi les approches de sensibilisation traditionnelles ne suffisent plus à protéger votre entreprise contre les menaces cybernétiques croissantes.

  • Stratégies d’Engagement et Sensibilisation Innovantes :Apprenez des techniques novatrices pour captiver l’attention de vos collaborateurs et les inciter à adopter des comportements sécurisés en ligne.

  • Les enjeux de la cyber-résilience : Explorez les défis et les opportunités liés à la construction d’une culture de cyber-résilience au sein de votre organisation, et découvrez comment vous pouvez renforcer la sécurité de manière proactive.

Replay :

Si vous avez manqué le webinaire en direct, vous pouvez accéder au replay en cliquant sur le lien ci-dessous


Intervenants :

Jamal SAAD – Speaker

Directeur des opérations Cyber sécurité et intelligence économique chez OGSBC.


Thomas POIRIER – Speaker

Expert en cybersécurité et formateur, Co-fondateur de VISIONRISE


Chaima Dbibih – Modératrice

Consultante en Cybersécurité


Contact :

Pour toute question ou demande de renseignements, contactez-nous à l’adresse ogwebinars@ogsbc.ma ou appelez-nous au numéro suivant : +212 7 08 07 08 87.